Les ransomwares ciblent les sauvegardes dans 4 attaques sur 5, dans le but de forcer le paiement d’une rançon en détruisant votre capacité de restauration [1]. L’immuabilité standard ne suffit pas à éliminer complètement ce risque. Lorsque des attaquants obtiennent des identifiants administrateur valides, l’immuabilité basée sur des politiques peut être contournée ou désactivée, et les points de restauration deviennent alors aussi vulnérables aux ransomwares que les données de production qu’ils étaient censés protéger.
83 % des organisations ont subi au moins une attaque par ransomware au cours des deux dernières années [1]. Aucun système n’est inviolable, aussi solides que soient ses défenses. C’est pourquoi il est essentiel de partir du principe que la compromission aura lieu et de se préparer à la restauration. Les organisations qui s’appuient sur une immuabilité standard risquent de découvrir cette faille trop tard.
Points clés
- Les ransomwares ciblent les sauvegardes dans 4 attaques sur 5. L’immuabilité basée sur des politiques peut être contournée par toute personne disposant d’identifiants administrateur, ce qui correspond précisément au scénario qu’exploitent les ransomwares [1].
- L’immuabilité absolue applique le principe Zero Access aux actions destructives : personne, pas même l’administrateur le plus privilégié ni un attaquant, ne peut modifier ou supprimer les données de sauvegarde.
- 76 % des organisations affirment disposer de sauvegardes immuables, mais parmi elles, 83 % reconnaissent que leur immuabilité est limitée [1].
Qu’est-ce que l’immuabilité ?
Dans sa définition la plus simple, l’immuabilité signifie que les données ne peuvent être ni modifiées ni supprimées une fois enregistrées, ce qui offre une approche sûre pour protéger les données critiques. Cette définition ne tient toutefois pas compte de la complexité de sa mise en œuvre, ni des exceptions et failles cachées qu’elle peut comporter. C’est pourquoi les organisations doivent s’assurer de bénéficier d’une immuabilité absolue.
Qu’est-ce que l’immuabilité absolue ?
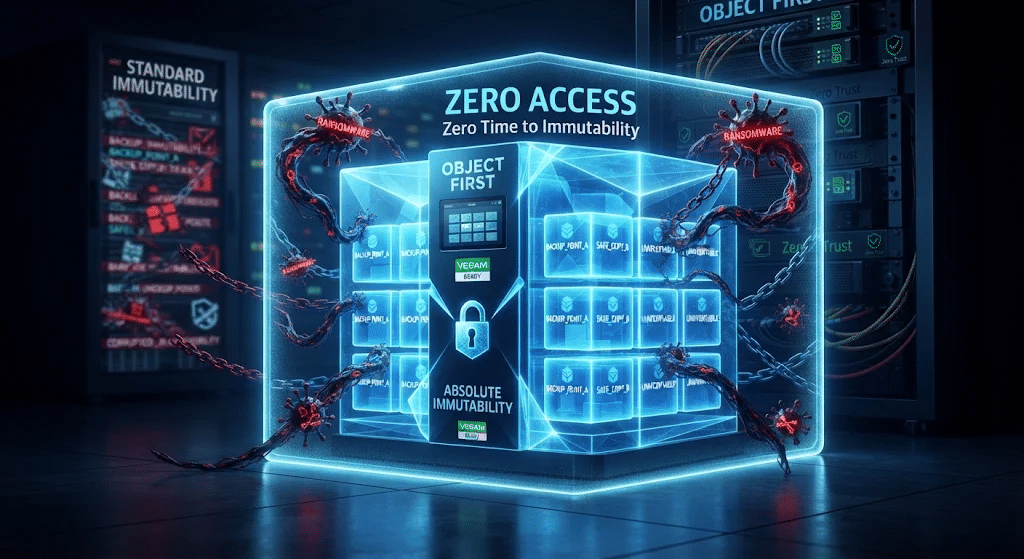
L’immuabilité absolue (Absolute Immutability) signifie Zero Access aux actions destructives. Personne, pas même l’administrateur le plus privilégié ni un attaquant ayant entièrement compromis le système, ne peut modifier ou supprimer les données de sauvegarde. Elle repose fondamentalement sur une logique de « violation supposée » (assume breach) : même si vos identifiants sont volés, que votre infrastructure est compromise ou qu’un collaborateur devient malveillant, vos données de sauvegarde restent intouchables.
Pourquoi insister sur ce point ? Parce que toutes les solutions qui se disent immuables ne le sont pas réellement. Object First a introduit le concept d’immuabilité absolue pour se démarquer clairement des protections plus faibles, basées sur des politiques, qui peuvent encore être contournées dans certaines conditions [2].
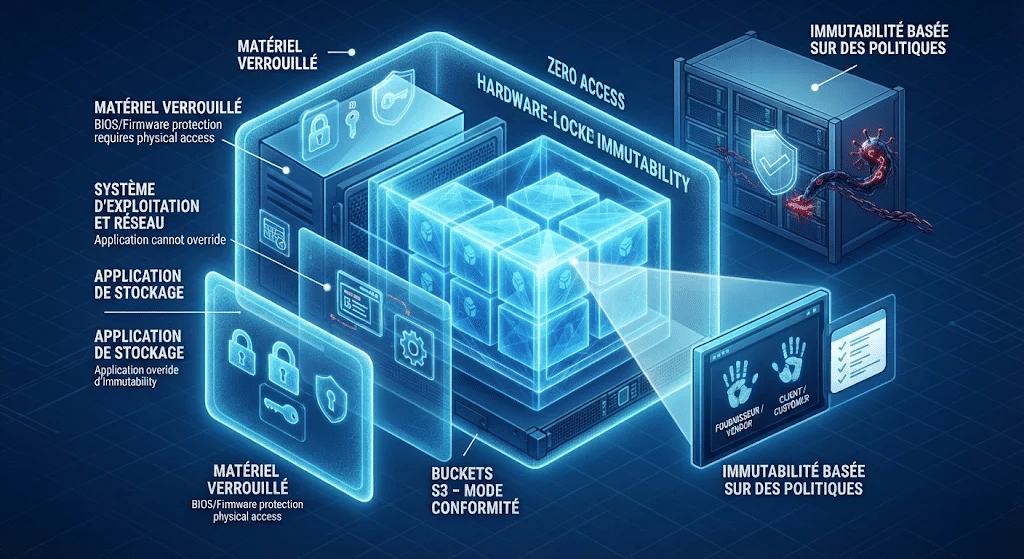
Ce principe Zero Access aux actions destructives doit être vérifié de manière indépendante par des tests de sécurité menés par des tiers. Il s’applique à chaque couche de la pile de stockage immuable, y compris le matériel, verrouillé par le fournisseur de l’appliance et non modifiable par l’administrateur :
- Buckets S3 : en mode conformité, les données ne peuvent être ni modifiées ni supprimées, sans exception.
- Application de stockage : l’accès de niveau administrateur est restreint ; la configuration ne peut pas passer outre l’immuabilité des données.
- Système d’exploitation : l’accès root est entièrement bloqué.
- Matériel/BIOS : toute modification du firmware nécessite un accès physique. Les équipements sont verrouillés par le fournisseur et ne peuvent pas être modifiés à distance.
- Seules des procédures de maintenance préapprouvées portant sur l’application de stockage et le système d’exploitation sont autorisées, avec un contrôle à huit yeux pour les cas exceptionnels : deux personnes côté fournisseur et deux côté client doivent toutes les approuver.
Comment l’immuabilité absolue protège contre les ransomwares
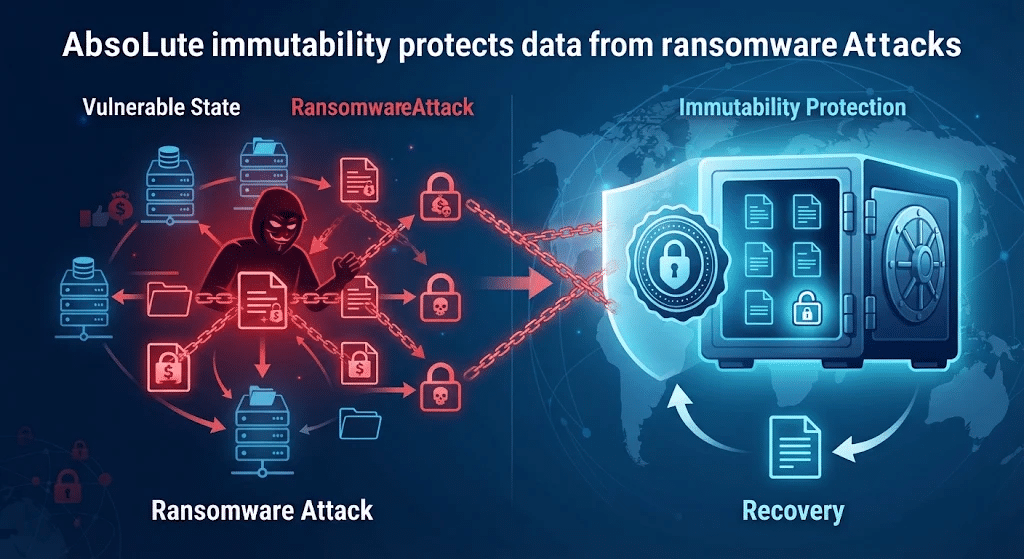
Le principe du moindre privilège, l’un des fondements du Zero Trust, limite les autorisations des administrateurs. Zero Access va plus loin en supprimant toute capacité d’un administrateur à effectuer une action destructive, ce qui protège les données de sauvegarde contre les attaquants disposant de privilèges administrateur ou contre les collaborateurs malveillants.
- Elle part du principe que l’attaquant détient déjà des identifiants valides. Le système est conçu en tenant compte du fait que les identifiants finiront peut-être par être compromis : aucun utilisateur, légitime ou malveillant, ne peut donc effectuer seul des actions destructives. L’immuabilité basée sur des politiques repose sur l’hypothèse inverse.
- Elle ne laisse aucun intervalle entre l’écriture et le verrouillage. Avec Zero Time to Immutability, les données de sauvegarde sont inaltérables dès leur écriture : pas de délai de grâce, pas de zone de transit intermédiaire, ni de tâche en arrière-plan à exécuter avant l’activation du verrou. Les appliances de déduplication et les configurations de sauvegarde « maison » appliquent l’immuabilité a posteriori ; pendant cet intervalle, les données restent entièrement modifiables et exposées aux altérations.
- Elle supprime les possibilités de contournement que recherchent les ransomwares. Le mode conformité garantit que la rétention ne peut être ni supprimée, ni raccourcie, ni contournée par aucun utilisateur, y compris les administrateurs privilégiés. Le mode gouvernance permet aux utilisateurs privilégiés de modifier ou de supprimer les paramètres de rétention, ce qui crée un point de défaillance unique en cas de ransomware, puisqu’un attaquant disposant d’un accès administrateur peut supprimer ou altérer les données protégées.
- Elle préserve des points de restauration sains. Le versioning conserve plusieurs itérations immuables des données, et les versions antérieures peuvent être examinées en toute sécurité après une cyberattaque afin de déterminer quand et où l’infection s’est produite. Il est alors possible d’identifier les versions saines, d’isoler les versions compromises et de restaurer n’importe quel point dans le temps immuable.
- Elle peut être prouvée, et non simplement affirmée. L’immuabilité absolue exige davantage que les déclarations d’un fournisseur : elle doit être vérifiée de manière indépendante, ce qui n’est possible que si les évaluations reposent sur des protocoles ouverts standards du secteur. 89 % des responsables IT estiment que les déclarations d’immuabilité des fournisseurs doivent être validées par un audit ou des tests tiers, mais seuls 56 % ont effectivement recours à des tests et rapports réalisés par des tiers [1].
Si des données « immuables » peuvent être écrasées par un administrateur de sauvegarde ou de stockage, un fournisseur ou un attaquant, votre solution de stockage ne peut pas être considérée comme absolument immuable [2].
Object First : un stockage de sauvegarde doté de l’immuabilité absolue
Lorsque le ransomware frappera — car la question n’est pas de savoir si, mais quand —, votre avenir dépendra de votre cyber-résilience. Object First est votre défense ultime : un stockage de sauvegarde doté de l’immuabilité absolue, conçu spécifiquement pour Veeam.
Fondé sur le Zero Trust, testé et vérifié par des tiers, Object First ne nécessite aucune expertise en sécurité et évolue avec votre activité. Lorsque le stockage de sauvegarde pour Veeam est aussi sûr, simple et puissant, vous et votre organisation êtes Simplement Résilients.
David Bennett, CEO d’Object First, déclare : « Les organisations ne peuvent pas se permettre de retards lorsqu’un ransomware frappe : leur chiffre d’affaires, leur réputation et des emplois sont en jeu. La résilience ne consiste pas seulement à protéger les données ; il s’agit de la rapidité avec laquelle vous pouvez restaurer au moment où cela compte le plus. Object First offre aux utilisateurs de Veeam une solution simple d’utilisation et à l’épreuve des ransomwares pour restaurer plus rapidement et devenir simplement résilients. »