Ransomware riktar sig mot säkerhetskopior i fyra av fem attacker, och syftar till att tvinga fram en lösensumma genom att förstöra din möjlighet att återställa data [1]. Standard oföränderlighet räcker inte för att helt eliminera denna risk. När angripare får giltiga administratörsuppgifter kan policybaserad oföränderlighet kringgås eller inaktiveras, och återställningspunkter blir då lika sårbara för ransomware som de produktionsdata de var avsedda att skydda.
83 % av organisationer har upplevt minst en ransomware-attack under de senaste två åren [1]. Inget system är ogenomträngligt, oavsett hur robust dess försvar är. Därför är det viktigt att anta att ett intrång kommer att inträffa och att förbereda sig för återställning. Organisationer som förlitar sig på standard oföränderlighet riskerar att upptäcka denna sårbarhet för sent.
Viktiga punkter
- Ransomware riktar in sig på säkerhetskopior i fyra av fem attacker. Policybaserad oföränderlighet kan kringgås av vem som helst med administratörsbehörighet, vilket är just det scenario som utnyttjas av ransomware [1].
- Absolut oföränderlighet tillämpar nollåtkomstprincipen på destruktiva handlingar: ingen, inte ens den mest privilegierade administratören eller en angripare, kan ändra eller ta bort säkerhetskopior av data.
- 76 % av organisationerna hävdar att de har oföränderliga skyddsåtgärder, men bland dem erkänner 83 % att deras oföränderlighet är begränsad [1].
Vad är oföränderlighet?
I sin enklaste definition innebär oföränderlighet att data inte kan ändras eller raderas när de väl har registrerats, vilket erbjuder en säker metod för att skydda kritisk data. Denna definition tar dock inte hänsyn till komplexiteten i implementeringen, inte heller de dolda undantag och sårbarheter den kan innehålla. Därför måste organisationer säkerställa att de har absolut oföränderlighet.
Vad är absolut oföränderlighet?
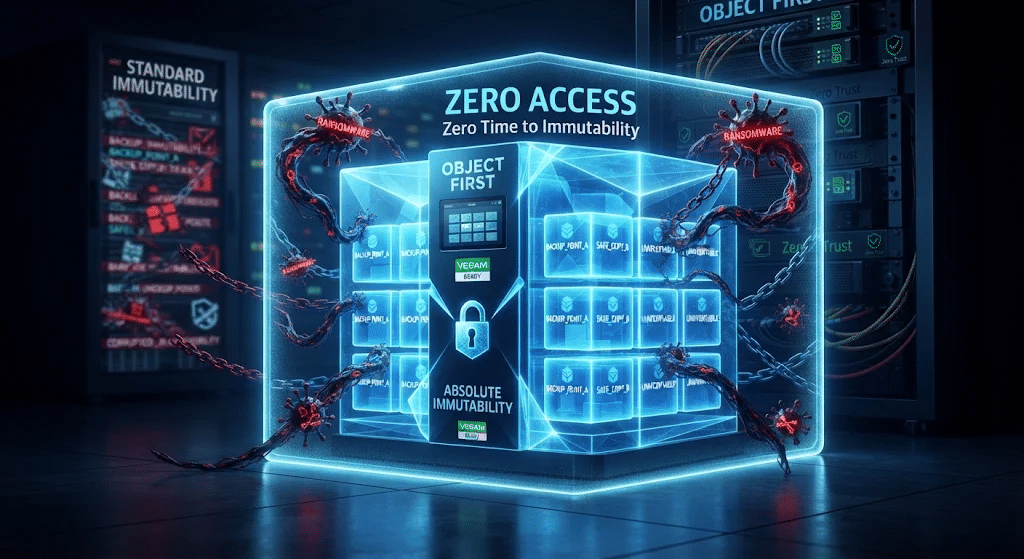
Absolut oföränderlighet innebär noll åtkomst till destruktiva handlingar. Ingen, inte ens den mest privilegierade administratören eller en angripare som helt har komprometterat systemet, kan ändra eller ta bort säkerhetskopierade data. Det är i grunden baserat på en "antas ha intrång"-logik: även om dina inloggningsuppgifter blir stulna, din infrastruktur äventyras eller en kollega blir illvillig, förblir dina säkerhetskopierade data oåtkomliga.
Varför betona denna punkt? Eftersom inte alla lösningar som påstår sig vara oföränderliga faktiskt är det. Object First introducerade konceptet absolut oföränderlighet för att tydligt skilja sig från svagare, policybaserade skydd, som fortfarande kan kringgås under vissa förutsättningar [2].
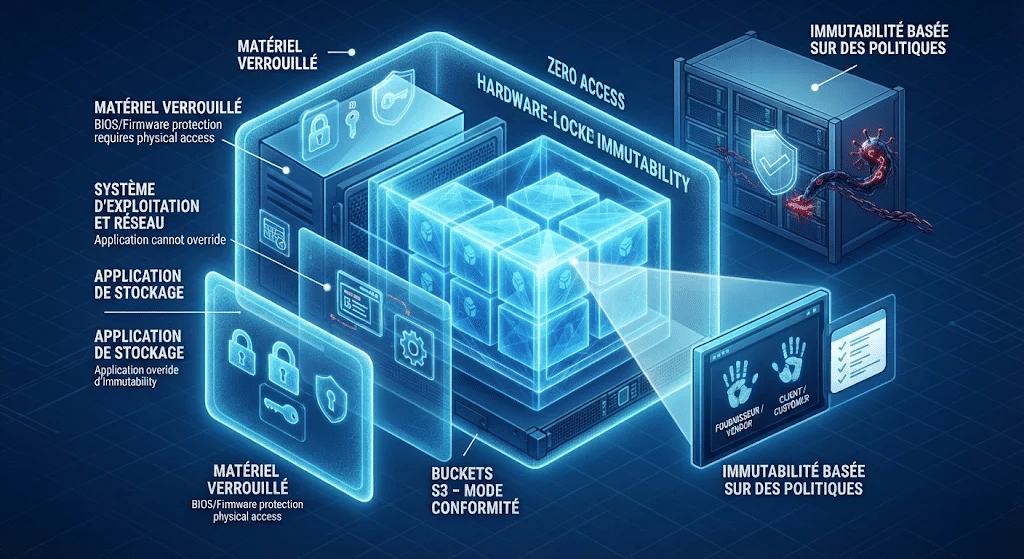
Denna nollåtkomstprincip för destruktiva handlingar måste verifieras oberoende av varandra genom säkerhetstestning av tredje part. Den gäller för varje lager av den oföränderliga lagringsstacken, inklusive hårdvaran, som är låst av leverantören av enheten och inte kan ändras av administratören.
- S3 Buckets: i compliance-läge kan data inte ändras eller raderas, utan undantag.
- Lagringsapplikation: åtkomst på administratörsnivå är begränsad; konfigurationen kan inte åsidosätta datas oföränderlighet.
- Operativsystem: root-åtkomst är helt blockerad.
- Hårdvara/BIOS: Alla modifieringar av firmware kräver fysisk åtkomst. Utrustningen är låst av leverantören och kan inte modifieras på distans.
- Endast förhandsgodkända underhållsprocedurer relaterade till lagringsapplikationen och operativsystemet är tillåtna, med en granskning med åtta ögon i undantagsfall: två personer på leverantörssidan och två på kundsidan måste alla godkänna dem.
Hur absolut oföränderlighet skyddar mot ransomware
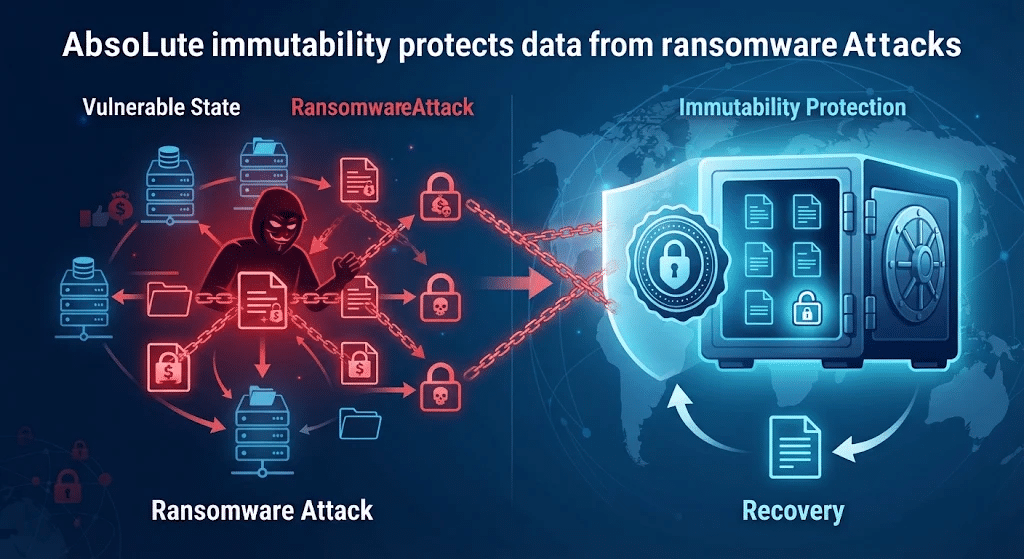
Principen om minsta möjliga behörighet, en av grundpelarna i Zero Trust, begränsar administratörsbehörigheter. Zero Access går längre genom att ta bort alla administratörers möjlighet att utföra destruktiva åtgärder, vilket skyddar säkerhetskopierade data från angripare med administratörsbehörighet eller från illvilliga samarbetspartners.
- Den förutsätter att angriparen redan har giltiga inloggningsuppgifter. Systemet är utformat med förståelsen att inloggningsuppgifter så småningom kan komprometteras: därför kan ingen användare, vare sig legitim eller illvillig, utföra destruktiva handlingar ensam. Policybaserad oföränderlighet vilar på det motsatta antagandet.
- Det lämnar inget mellanrum mellan skrivning och låsning. Med noll tid till immutabilitet är säkerhetskopieringsdata oföränderliga så snart de skrivs: ingen respitperiod, ingen mellanliggande transitzon och inga bakgrundsuppgifter som behöver köras innan låset aktiveras. Dedupliceringsenheter och interna säkerhetskopieringskonfigurationer tillämpar immutabilitet i efterhand; under detta intervall förblir informationen helt modifierbar och mottaglig för ändringar.
- Det eliminerar de lösningar som ransomware riktar sig mot. Compliance-läget säkerställer att lagring inte kan tas bort, förkortas eller kringgås av någon användare, inklusive privilegierade administratörer. Styrningsläget gör det möjligt för privilegierade användare att ändra eller ta bort lagringsinställningar, vilket skapar en enda felpunkt för ransomware, eftersom en angripare med administratörsåtkomst kan ta bort eller ändra skyddade data.
- Den bevarar felfria återställningspunkter. Versionshantering hanterar flera oföränderliga iterationer av data, och tidigare versioner kan säkert undersökas efter en cyberattack för att avgöra när och var infektionen inträffade. Det är sedan möjligt att identifiera felfria versioner, isolera komprometterade versioner och återställa när som helst.
- Det kan bevisas, inte bara påstås. Absolut oföränderlighet kräver mer än en leverantörs påståenden: det måste verifieras oberoende, vilket bara är möjligt om bedömningarna baseras på öppna protokoll enligt branschstandard. 89 % av IT-cheferna anser att påståenden om leverantörers oföränderlighet bör valideras genom tredjepartsrevisioner eller tester, men endast 56 % använder faktiskt tredjepartstestning och rapportering [1].
Om "oföränderliga" data kan skrivas över av en säkerhetskopierings- eller lagringsadministratör, leverantör eller angripare, kan din lagringslösning inte anses vara absolut oföränderlig [2].
Object First: ett säkerhetskopieringssystem med absolut oföränderlighet
När ransomware slår till – för frågan är inte om, utan när – kommer din framtid att bero på din cybermotståndskraft. Object First är ditt ultimata försvar: säkerhetskopieringslagring med absolut oföränderlighet, utformad specifikt för Veeam.
Byggt på Zero Trust, testat och verifierat av tredje part, kräver Object First ingen säkerhetsexpertis och skalas med din verksamhet. När säkerhetskopieringslagring för Veeam är så här säker, enkel och kraftfull, blir du och din organisation helt enkelt motståndskraftiga.
David Bennett, VD för Object First, säger: ”Organisationer har inte råd med förseningar när ransomware slår till: deras intäkter, rykte och jobb står på spel. Motståndskraft handlar inte bara om att skydda data; det handlar om hur snabbt du kan återställa när det gäller som mest. Object First erbjuder Veeam-användare en lättanvänd, ransomware-säker lösning för snabbare återställning och enkel motståndskraft.”