Em quatro em cada cinco ataques de ransomware, os backups são alvos principais, com o objetivo de forçar o pagamento de um resgate ao destruir a capacidade de restaurar os dados [1]. A imutabilidade padrão não é suficiente para eliminar completamente este risco. Quando os atacantes obtêm credenciais de administrador válidas, a imutabilidade baseada em políticas pode ser contornada ou desativada, e os pontos de restauro tornam-se tão vulneráveis ao ransomware como os dados de produção que deveriam proteger.
83% das organizações sofreram pelo menos um ataque de ransomware nos últimos dois anos [1]. Nenhum sistema é impenetrável, por mais robustas que sejam as suas defesas. É por isso que é essencial presumir que ocorrerá uma violação e preparar-se para a recuperação. As organizações que confiam na imutabilidade padrão correm o risco de descobrir esta vulnerabilidade tarde demais.
Pontos principais
- O ransomware tem como alvo os backups em 4 em cada 5 ataques. A imutabilidade baseada em políticas pode ser contornada por qualquer pessoa com credenciais de administrador, que é precisamente o cenário explorado pelo ransomware [1].
- A imutabilidade absoluta aplica o princípio de Acesso Zero a ações destrutivas: ninguém, nem mesmo o administrador com mais privilégios ou um atacante, pode modificar ou eliminar dados de cópia de segurança.
- 76% das organizações afirmam ter salvaguardas imutáveis, mas entre estas, 83% reconhecem que a sua imutabilidade é limitada [1].
O que é a imutabilidade?
Na sua definição mais simples, a imutabilidade significa que os dados não podem ser modificados ou apagados após serem registados, oferecendo uma abordagem segura para a proteção de dados críticos. No entanto, esta definição não tem em conta a complexidade da sua implementação, nem as exceções e vulnerabilidades ocultas que pode conter. Por conseguinte, as organizações devem garantir que possuem uma imutabilidade absoluta.
O que é a imutabilidade absoluta?
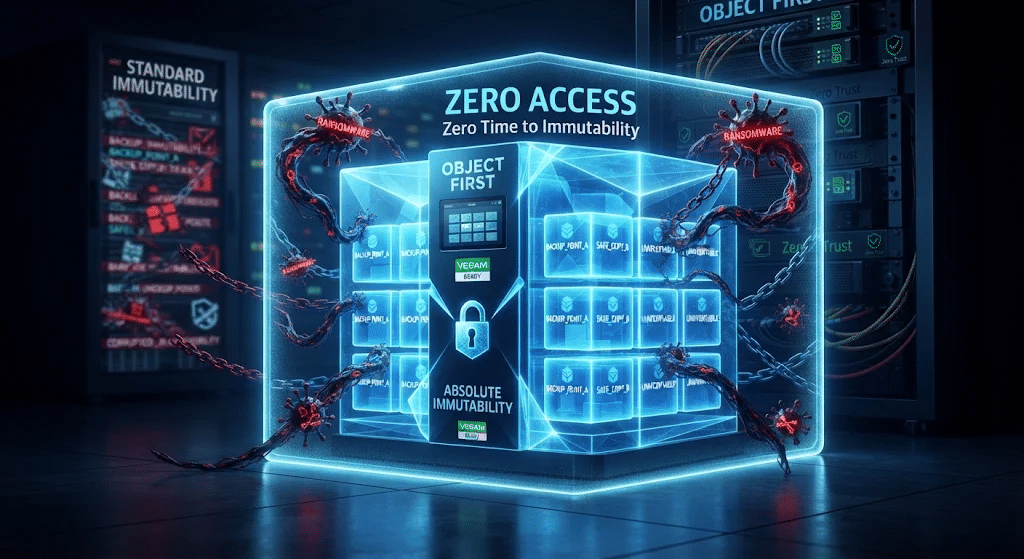
Imutabilidade absoluta significa acesso zero a ações destrutivas. Ninguém, nem mesmo o administrador com mais privilégios ou um atacante que tenha comprometido completamente o sistema, pode modificar ou eliminar dados de cópia de segurança. Baseia-se fundamentalmente na lógica de "presunção de violação": mesmo que as suas credenciais sejam roubadas, a sua infraestrutura seja comprometida ou um colega se torne malicioso, os seus dados de cópia de segurança permanecem intocáveis.
Porquê enfatizar este ponto? Porque nem todas as soluções que afirmam ser imutáveis o são realmente. O Object First introduziu o conceito de imutabilidade absoluta para se distinguir claramente das proteções mais fracas, baseadas em políticas, que ainda podem ser contornadas sob certas condições [2].
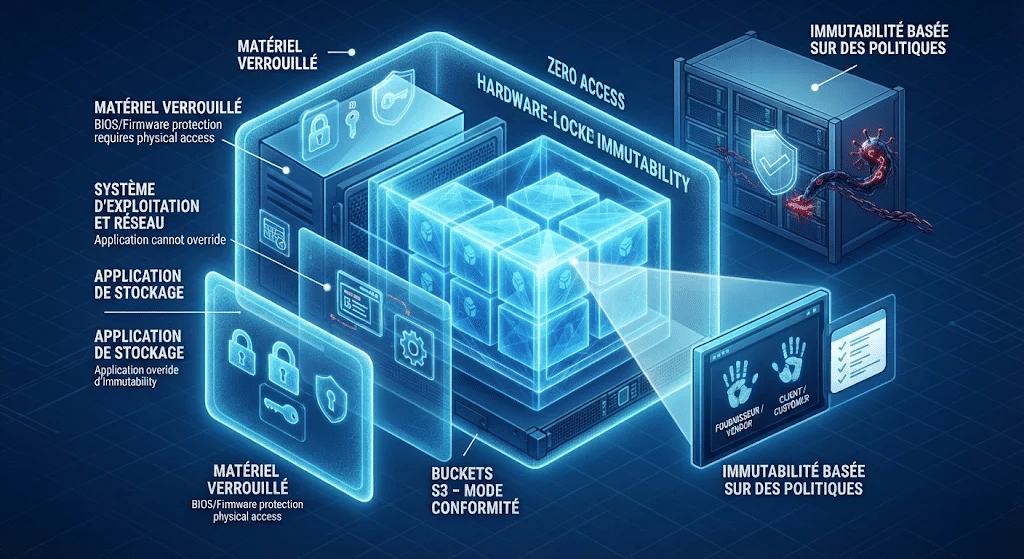
Este princípio de Acesso Zero para ações destrutivas deve ser verificado de forma independente por testes de segurança de terceiros. Aplica-se a todas as camadas da de armazenamento imutável, incluindo o hardware, que é bloqueado pelo fornecedor do dispositivo e não pode ser modificado pelo administrador.
- Buckets S3: no modo de conformidade, os dados não podem ser modificados ou eliminados, sem exceção.
- Aplicação de armazenamento: o acesso ao nível do administrador é restrito; a configuração não pode substituir a imutabilidade dos dados.
- Sistema operativo: o acesso root está completamente bloqueado.
- Hardware/BIOS: Qualquer modificação de firmware requer acesso físico. O equipamento é bloqueado pelo fornecedor e não pode ser modificado remotamente.
- Apenas são permitidos procedimentos de manutenção pré-aprovados relacionados com a aplicação de armazenamento e o sistema operativo, com uma revisão por oito pessoas em casos excecionais: duas pessoas do lado do fornecedor e duas do lado do cliente devem aprová-los.
Como a imutabilidade absoluta protege contra o ransomware
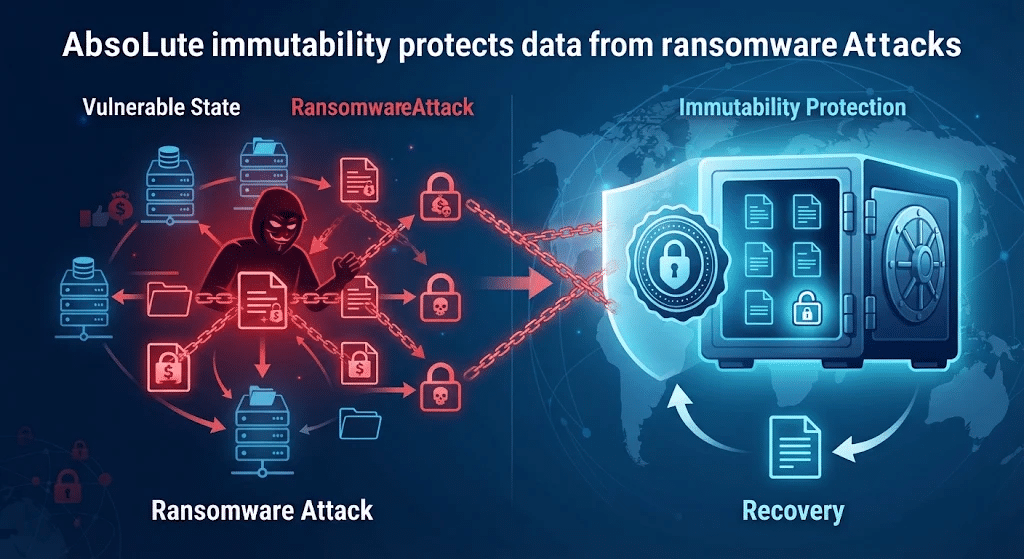
O princípio do menor privilégio, um dos fundamentos da Confiança Zero, limita as permissões de administrador. O Acesso Zero vai mais além, removendo a capacidade de qualquer administrador realizar ações destrutivas, protegendo assim os dados de cópia de segurança contra atacantes com privilégios de administrador ou contra colaboradores maliciosos.
- Pressupõe-se que o atacante já possui credenciais válidas. O sistema é concebido com o entendimento de que as credenciais podem eventualmente ser comprometidas; assim, nenhum utilizador, legítimo ou malicioso, pode realizar ações destrutivas sozinho. A imutabilidade baseada em políticas assenta na premissa oposta.
- Não existe intervalo entre a gravação e o bloqueio. Com o Zero Time to Immutability (Tempo Zero para Imutabilidade), os dados de cópia de segurança tornam-se imutáveis assim que são gravados: sem período de tolerância, sem zona de trânsito intermédia e sem tarefas em segundo plano para serem executadas antes da ativação do bloqueio. Os dispositivos de desduplicação e as configurações de cópia de segurança internas aplicam a imutabilidade posteriormente; durante este intervalo, os dados permanecem totalmente modificáveis e suscetíveis de alterações.
- Elimina as soluções alternativas que o ransomware visa. O modo de conformidade garante que o período de retenção não pode ser removido, reduzido ou contornado por nenhum utilizador, incluindo administradores com privilégios. O modo de governação permite que os utilizadores com privilégios modifiquem ou apaguem as definições de retenção, criando um ponto único de falha para o ransomware, uma vez que um atacante com acesso de administrador pode eliminar ou alterar dados protegidos.
- Preserva pontos de restauração íntegros. O versionamento mantém múltiplas iterações imutáveis de dados, e as versões anteriores podem ser examinadas com segurança após um ciberataque para determinar quando e onde ocorreu a infeção. Desta forma, é possível identificar versões íntegras, isolar versões comprometidas e restaurar qualquer ponto no tempo.
- Isto pode ser comprovado, não apenas afirmado. A imutabilidade absoluta exige mais do que as alegações de um fornecedor: deve ser verificada de forma independente, o que só é possível se as avaliações forem baseadas em protocolos abertos e normalizados do setor. 89% dos líderes de TI acreditam que as alegações de imutabilidade dos fornecedores devem ser validadas por auditorias ou testes de terceiros, mas apenas 56% utilizam realmente testes e relatórios de terceiros [1].
Se os dados "imutáveis" puderem ser sobrescritos por um administrador de cópia de segurança ou armazenamento, fornecedor ou atacante, a sua solução de armazenamento não poderá ser considerada absolutamente imutável [2].
Object First: um sistema de armazenamento de cópias de segurança com imutabilidade absoluta
Quando um ataque de ransomware acontece — porque a questão não é se, mas quando — o seu futuro dependerá da sua resiliência cibernética. O Object First é a sua defesa definitiva: armazenamento de cópia de segurança com absoluta imutabilidade, concebido especificamente para o Veeam.
Construído com base na filosofia Zero Trust, testado e verificado por terceiros, o Object First não exige conhecimentos especializados em segurança e adapta-se ao crescimento do seu negócio. Quando o armazenamento de cópias de segurança para Veeam é tão seguro, simples e poderoso, você e a sua organização tornam-se simplesmente resilientes.
David Bennett, CEO da Object First, afirma: “As organizações não se podem dar ao luxo de ter atrasos quando um ransomware ataca: a sua receita, reputação e empregos estão em risco. A resiliência não se trata apenas de proteger os dados; trata-se da rapidez com que se pode restaurar os sistemas quando mais importa. A Object First oferece aos utilizadores do Veeam uma solução fácil de utilizar e à prova de ransomware para uma recuperação mais rápida e uma resiliência simplificada.”