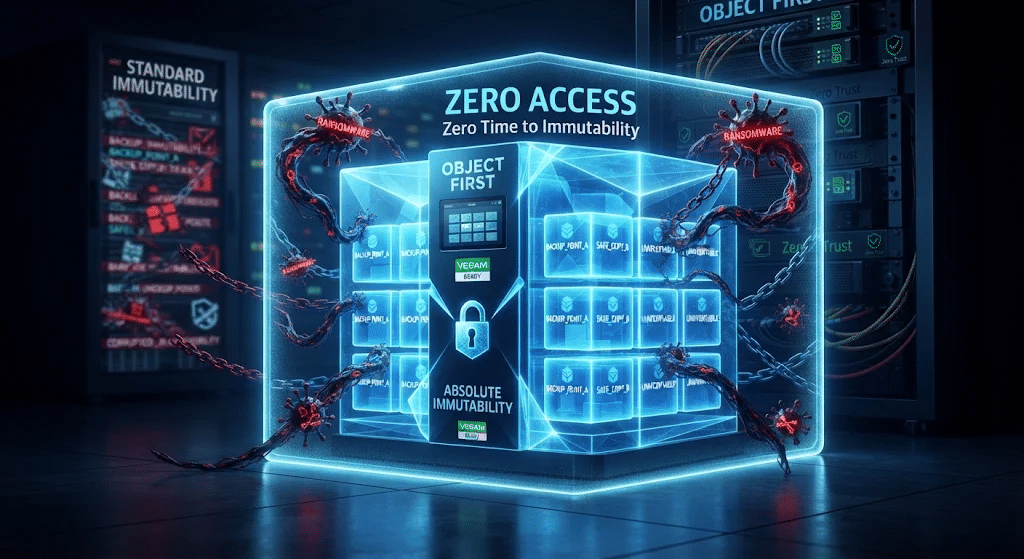
Fidye yazılımları, saldırıların beşte dördünde yedeklemeleri hedef alarak, verilerinizi geri yükleme yeteneğinizi yok ederek fidye ödemesi talep etmeyi amaçlar [1]. Standart değişmezlik, bu riski tamamen ortadan kaldırmak için yeterli değildir. Saldırganlar geçerli yönetici kimlik bilgilerini elde ettiğinde, politika tabanlı değişmezlik atlanabilir veya devre dışı bırakılabilir ve geri yükleme noktaları, korumayı amaçladıkları üretim verileri kadar fidye yazılımlarına karşı savunmasız hale gelir.
Kuruluşların %83'ü son iki yılda en az bir fidye yazılımı saldırısına maruz kaldı [1]. Savunmaları ne kadar sağlam olursa olsun, hiçbir sistem aşılmaz değildir. Bu nedenle, bir ihlalin meydana geleceğini varsaymak ve kurtarma için hazırlık yapmak çok önemlidir. Standart değişmezliğe güvenen kuruluşlar, bu güvenlik açığını çok geç keşfetme riskiyle karşı karşıyadır.
Önemli noktalar
- Fidye yazılımları saldırılarının 5'te 4'ünde yedeklemeleri hedef alıyor. Politika tabanlı değişmezlik, yönetici kimlik bilgilerine sahip herkes tarafından atlatılabilir; bu da fidye yazılımlarının istismar ettiği senaryodur [1].
- Mutlak değiştirilemezlik, sıfır erişim ilkesini yıkıcı eylemlere uygular: en ayrıcalıklı yönetici veya saldırgan bile yedekleme verilerini değiştiremez veya silemez.
- Kuruluşların %76'sı değiştirilemez güvenlik önlemlerine sahip olduğunu iddia ediyor, ancak bunların %83'ü değiştirilemezliklerinin sınırlı olduğunu kabul ediyor [1].
Değişmezlik nedir?
En basit tanımıyla, değişmezlik, verilerin bir kez kaydedildikten sonra değiştirilemeyeceği veya silinemeyeceği anlamına gelir ve kritik verileri korumak için güvenli bir yaklaşım sunar. Bununla birlikte, bu tanım, uygulamasının karmaşıklığını ve içerebileceği gizli istisnaları ve güvenlik açıklarını hesaba katmaz. Bu nedenle, kuruluşlar mutlak değişmezliğe sahip olduklarından emin olmalıdır.
Mutlak değişmezlik nedir?
Mutlak değiştirilemezlik, yıkıcı eylemlere sıfır erişim anlamına gelir. En ayrıcalıklı yönetici veya sistemi tamamen ele geçirmiş bir saldırgan bile yedekleme verilerini değiştiremez veya silemez. Temelde "ihlal varsayımı" mantığına dayanır: Kimlik bilgileriniz çalınsa, altyapınız tehlikeye girse veya bir meslektaşınız kötü niyetli hale gelse bile, yedekleme verileriniz dokunulmaz kalır.
Bu noktayı neden vurguluyoruz? Çünkü değişmez olduğunu iddia eden tüm çözümler aslında değişmez değildir. Object First, kendisini daha zayıf, politika tabanlı korumalardan açıkça ayırmak için mutlak değişmezlik kavramını ortaya koymuştur; bu korumalar belirli koşullar altında hâlâ atlatılabilir [2].
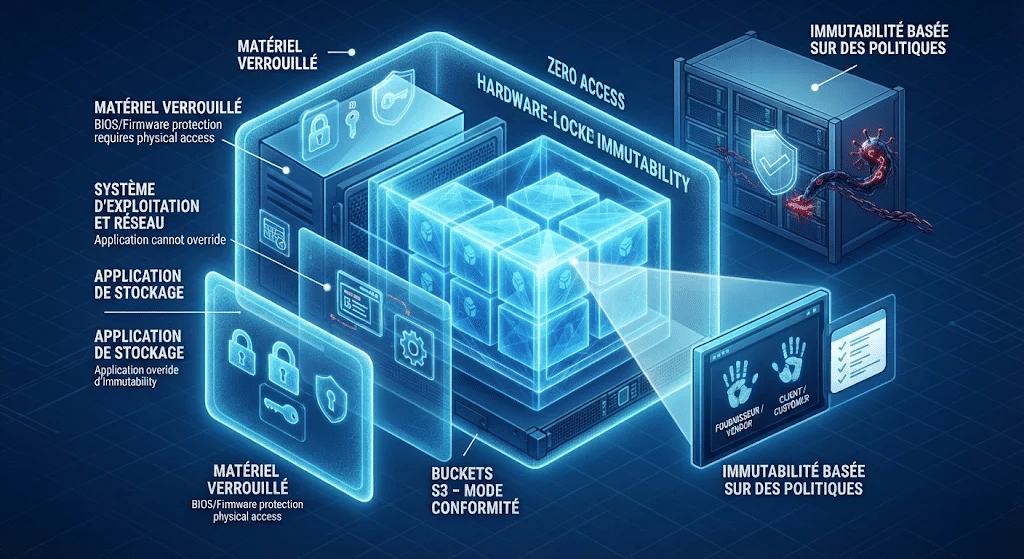
Yıkıcı eylemler için geçerli olan bu Sıfır Erişim ilkesi, üçüncü taraf güvenlik testleri tarafından bağımsız olarak doğrulanmalıdır. Bu ilke , cihaz üreticisi tarafından kilitlenen ve yönetici tarafından değiştirilemeyen donanım da dahil olmak üzere, değişmez depolama yığınının her katmanına uygulanır
- S3 Kovaları: Uyumluluk modunda, istisnasız olarak veriler değiştirilemez veya silinemez.
- Depolama uygulaması: Yönetici düzeyinde erişim kısıtlıdır; yapılandırma, veri değişmezliğini geçersiz kılamaz.
- İşletim sistemi: Kök erişimi tamamen engellenmiştir.
- Donanım/BIOS: Herhangi bir aygıt yazılımı değişikliği fiziksel erişim gerektirir. Cihaz satıcı tarafından kilitlenmiştir ve uzaktan değiştirilemez.
- Yalnızca depolama uygulaması ve işletim sistemiyle ilgili önceden onaylanmış bakım işlemlerine izin verilir; istisnai durumlarda ise sekiz gözle inceleme yapılır: tedarikçi tarafında iki kişi ve müşteri tarafında iki kişi olmak üzere toplam dört kişinin onayı gereklidir.
Mutlak değişmezlik fidye yazılımlarına karşı nasıl koruma sağlar?
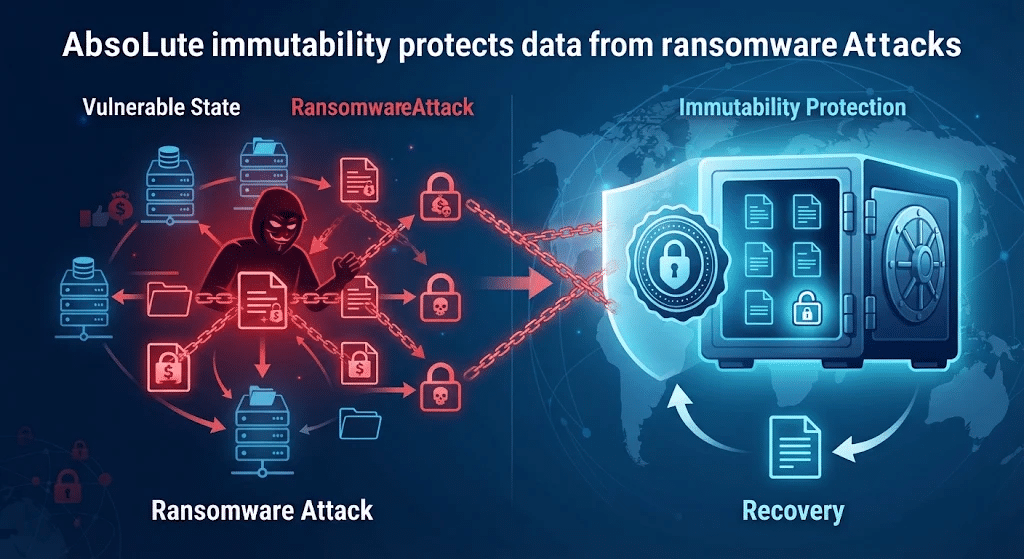
Sıfır Güven yaklaşımının temellerinden biri olan en az ayrıcalık ilkesi, yönetici izinlerini sınırlandırır. Sıfır Erişim ise daha da ileri giderek, herhangi bir yöneticinin yıkıcı eylemler gerçekleştirme yeteneğini ortadan kaldırır ve böylece yedekleme verilerini yönetici ayrıcalıklarına sahip saldırganlardan veya kötü niyetli işbirlikçilerden korur.
- Bu, saldırganın zaten geçerli kimlik bilgilerine sahip olduğunu varsayar. Sistem, kimlik bilgilerinin sonunda ele geçirilebileceği anlayışıyla tasarlanmıştır: bu nedenle, meşru veya kötü niyetli hiçbir kullanıcı tek başına yıkıcı eylemler gerçekleştiremez. Politika tabanlı değişmezlik ise bunun tam tersi bir varsayıma dayanır.
- Yazma ve kilitleme arasında hiçbir boşluk bırakmaz. Sıfır Zamanlı Değiştirilemezlik ile yedekleme verileri yazıldığı anda değiştirilemez hale gelir: bekleme süresi yok, ara geçiş bölgesi yok ve kilit etkinleştirilmeden önce çalıştırılacak arka plan görevleri yok. Veri tekilleştirme cihazları ve şirket içi yedekleme yapılandırmaları, değiştirilemezliği sonradan uygular; bu süre zarfında veriler tamamen değiştirilebilir ve değişikliğe açık kalır.
- Bu, fidye yazılımlarının hedef aldığı geçici çözümleri ortadan kaldırır. Uyumluluk modu, ayrıcalıklı yöneticiler de dahil olmak üzere hiçbir kullanıcının saklama süresini kaldırmasını, kısaltmasını veya atlatmasını engeller. Yönetişim modu, ayrıcalıklı kullanıcıların saklama ayarlarını değiştirmesine veya silmesine izin vererek, fidye yazılımları için tek bir hata noktası oluşturur; çünkü yönetici erişimine sahip bir saldırgan korunan verileri silebilir veya değiştirebilir.
- Sağlıklı geri yükleme noktalarını korur. Sürümleme, verilerin birden fazla değiştirilemez yinelemesini muhafaza eder ve siber saldırıdan sonra enfeksiyonun ne zaman ve nerede meydana geldiğini belirlemek için önceki sürümler güvenli bir şekilde incelenebilir. Daha sonra sağlıklı sürümleri belirlemek, tehlikeye atılmış sürümleri izole etmek ve herhangi bir zamandaki noktayı geri yüklemek mümkün olur.
- Bu, sadece iddia edilmekle kalmayıp kanıtlanabilir. Mutlak değişmezlik, bir satıcının iddialarından daha fazlasını gerektirir: bağımsız olarak doğrulanmalıdır; bu da ancak değerlendirmeler açık, endüstri standardı protokollere dayanıyorsa mümkündür. BT liderlerinin %89'u, satıcının değişmezlik iddialarının üçüncü taraf denetimleri veya testleri ile doğrulanması gerektiğine inanmaktadır, ancak yalnızca %56'sı üçüncü taraf test ve raporlamayı gerçekten kullanmaktadır [1].
Eğer "değiştirilemez" veriler bir yedekleme veya depolama yöneticisi, satıcı veya saldırgan tarafından üzerine yazılabiliyorsa, depolama çözümünüz kesinlikle değiştirilemez olarak kabul edilemez [2].
Nesne Öncelikli: Mutlak değiştirilemezliğe sahip bir yedekleme depolama sistemi
Fidye yazılımı saldırısı gerçekleştiğinde (çünkü soru "gerçekleşecek mi?" değil, "ne zaman gerçekleşecek?"dir), geleceğiniz siber dayanıklılığınıza bağlı olacaktır. Object First , nihai savunmanızdır: Veeam için özel olarak tasarlanmış, mutlak değiştirilemezliğe sahip yedekleme depolama çözümü.
Sıfır Güven ilkesi üzerine kurulu, üçüncü taraflarca test edilmiş ve doğrulanmış olan Object First, güvenlik uzmanlığı gerektirmez ve işletmenizle birlikte ölçeklenebilir. Veeam için yedekleme depolaması bu kadar güvenli, basit ve güçlü olduğunda, siz ve kuruluşunuz Basitçe Dayanıklı olursunuz.
Object First CEO'su David Bennett şunları belirtiyor: “Kuruluşlar fidye yazılımı saldırısı olduğunda gecikmelere tahammül edemezler: gelirleri, itibarları ve işleri tehlikededir. Dayanıklılık sadece verileri korumakla ilgili değildir; en çok ihtiyaç duyulduğu anda ne kadar hızlı geri yükleme yapabileceğinizle ilgilidir. Object First, Veeam kullanıcılarına daha hızlı kurtarma ve basit dayanıklılık için kullanımı kolay, fidye yazılımına dayanıklı bir çözüm sunuyor.”