W czterech z pięciu ataków ransomware atakuje kopie zapasowe, dążąc do wymuszenia okupu poprzez uniemożliwienie przywrócenia danych [1]. Standardowa niezmienność nie wystarcza, aby całkowicie wyeliminować to ryzyko. Gdy atakujący uzyskają prawidłowe uprawnienia administratora, niezmienność oparta na zasadach może zostać ominięta lub wyłączona, a punkty przywracania stają się równie podatne na ataki ransomware, jak dane produkcyjne, które miały chronić.
83% organizacji doświadczyło co najmniej jednego ataku ransomware w ciągu ostatnich dwóch lat [1]. Żaden system nie jest nieprzenikalny, niezależnie od tego, jak solidne są jego zabezpieczenia. Dlatego tak ważne jest założenie, że naruszenie bezpieczeństwa nastąpi i przygotowanie się na jego odzyskanie. Organizacje, które opierają się na standardowej niezmienności, ryzykują, że ta luka zostanie odkryta zbyt późno.
Kluczowe punkty
- W 4 na 5 ataków ransomware celem ataków są kopie zapasowe. Niezmienność opartą na zasadach może obejść każdy, kto ma uprawnienia administratora, co jest właśnie scenariuszem wykorzystywanym przez ransomware [1].
- Zasada absolutnej niezmienności stosuje się do działań destrukcyjnych zgodnie z zasadą zerowego dostępu: nikt, nawet najbardziej uprzywilejowany administrator lub atakujący, nie może modyfikować ani usuwać danych kopii zapasowej.
- 76% organizacji twierdzi, że posiada niezmienne zabezpieczenia, ale 83% z nich przyznaje, że ich niezmienność jest ograniczona [1].
Czym jest niezmienność?
W najprostszej definicji niezmienność oznacza, że danych nie można modyfikować ani usuwać po ich zarejestrowaniu, co stanowi bezpieczne podejście do ochrony danych krytycznych. Definicja ta nie uwzględnia jednak złożoności implementacji ani ukrytych wyjątków i luk w zabezpieczeniach, które mogą się w niej znajdować. Dlatego organizacje muszą zapewnić sobie absolutną niezmienność.
Czym jest absolutna niezmienność?
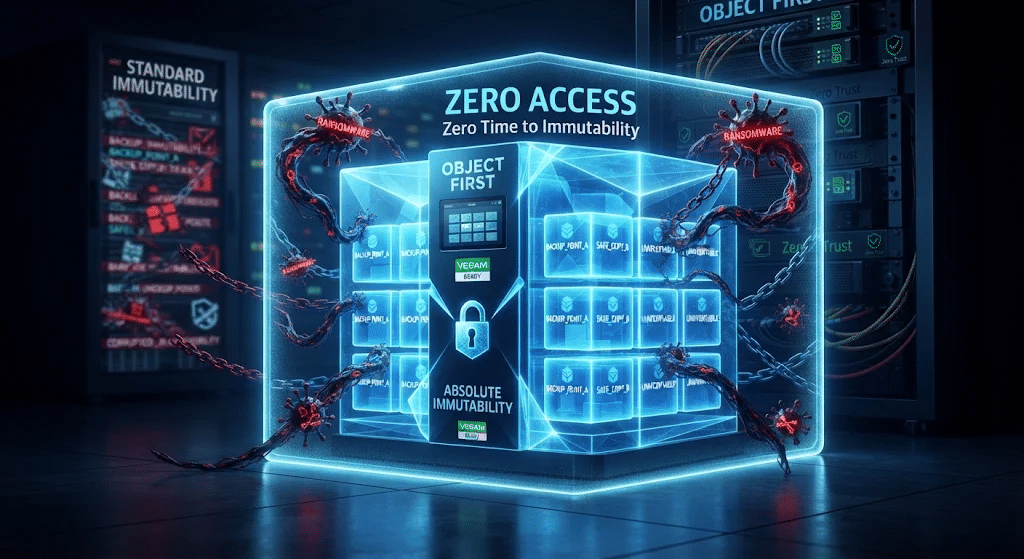
Absolutna niezmienność oznacza brak dostępu do działań destrukcyjnych. Nikt, nawet najbardziej uprzywilejowany administrator czy atakujący, który całkowicie zhakował system, nie może modyfikować ani usuwać danych kopii zapasowej. Opiera się ona na logice „założenia naruszenia”: nawet jeśli Twoje dane uwierzytelniające zostaną skradzione, infrastruktura zostanie naruszona, a współpracownik stanie się złośliwy, Twoje dane kopii zapasowej pozostaną nienaruszalne.
Po co podkreślać ten punkt? Ponieważ nie wszystkie rozwiązania, które twierdzą, że są niezmienne, faktycznie takie są. Obiekt Pierwszy wprowadził koncepcję absolutnej niezmienności, aby wyraźnie odróżnić ją od słabszych zabezpieczeń opartych na polityce, które nadal można obejść w pewnych warunkach [2].
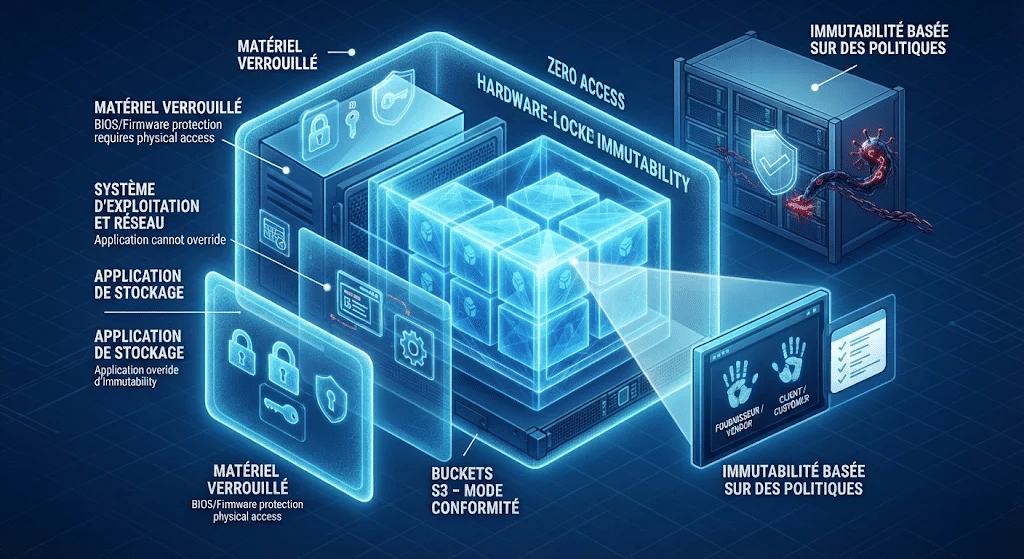
Zasada zerowego dostępu (Zero Access) dla działań destrukcyjnych musi zostać niezależnie zweryfikowana za pomocą testów bezpieczeństwa przeprowadzanych przez niezależne firmy. Dotyczy ona każdej warstwy niezmiennego stosu pamięci masowej, w tym sprzętu, który jest blokowany przez dostawcę urządzenia i nie może być modyfikowany przez administratora.
- Kontenery S3: w trybie zgodności danych nie można modyfikować ani usuwać bez wyjątku.
- Aplikacja pamięci masowej: dostęp na poziomie administratora jest ograniczony; konfiguracja nie może zastąpić niezmienności danych.
- System operacyjny: dostęp do roota jest całkowicie zablokowany.
- Sprzęt/BIOS: Wszelkie modyfikacje oprogramowania sprzętowego wymagają dostępu fizycznego. Sprzęt jest zablokowany przez dostawcę i nie można go modyfikować zdalnie.
- Dozwolone są wyłącznie zatwierdzone wcześniej procedury konserwacyjne dotyczące aplikacji pamięci masowej i systemu operacyjnego. W wyjątkowych przypadkach wymagana jest jednoczesna kontrola: dwie osoby po stronie dostawcy i dwie po stronie klienta muszą je zatwierdzić.
Jak absolutna niezmienność chroni przed ransomware
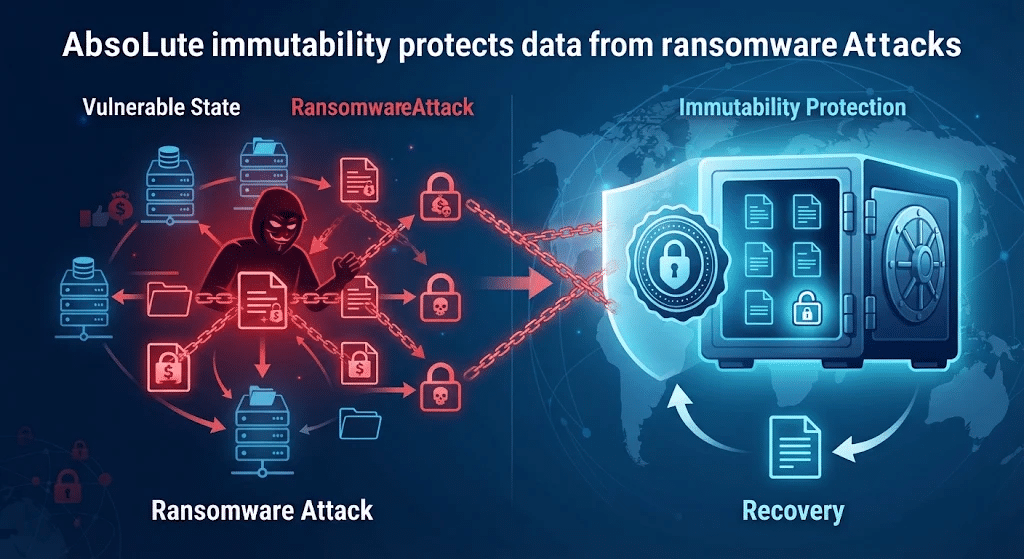
Zasada najmniejszych uprawnień, jeden z fundamentów Zero Trust, ogranicza uprawnienia administratorów. Zero Access idzie o krok dalej, uniemożliwiając administratorom wykonywanie działań destrukcyjnych, chroniąc w ten sposób dane kopii zapasowych przed atakującymi z uprawnieniami administratora lub złośliwymi współpracownikami.
- Zakłada, że atakujący posiada już ważne dane uwierzytelniające. System został zaprojektowany z myślą o tym, że dane uwierzytelniające mogą zostać w końcu naruszone: dlatego żaden użytkownik, legalny czy złośliwy, nie może samodzielnie wykonywać działań destrukcyjnych. Niezmienność oparta na zasadach opiera się na przeciwnym założeniu.
- Nie pozostawia przerwy między zapisem a zablokowaniem. Dzięki funkcji Zero Time to Immutability dane kopii zapasowej są niezmienne od razu po zapisaniu: bez okresu karencji, bez strefy przejściowej i bez zadań w tle, które należy wykonać przed aktywacją blokady. Urządzenia deduplikacyjne i wewnętrzne konfiguracje kopii zapasowych stosują niezmienność po fakcie; w tym czasie dane pozostają w pełni modyfikowalne i podatne na zmiany.
- Eliminuje obejścia wykorzystywane przez ransomware. Tryb zgodności zapewnia, że żaden użytkownik, w tym administratorzy z uprawnieniami, nie może usunąć, skrócić ani ominąć retencji. Tryb zarządzania pozwala użytkownikom z uprawnieniami modyfikować lub usuwać ustawienia retencji, tworząc pojedynczy punkt awarii dla ransomware, ponieważ atakujący z uprawnieniami administratora może usunąć lub zmodyfikować chronione dane.
- Zachowuje prawidłowe punkty przywracania. Wersjonowanie utrzymuje wiele niezmiennych iteracji danych, a poprzednie wersje można bezpiecznie przeanalizować po cyberataku, aby określić czas i miejsce wystąpienia infekcji. Umożliwia to identyfikację prawidłowych wersji, izolowanie wersji zagrożonych i przywracanie danych z dowolnego punktu w czasie.
- Można to udowodnić, a nie tylko twierdzić. Bezwzględna niezmienność wymaga czegoś więcej niż tylko twierdzeń dostawcy: musi zostać niezależnie zweryfikowana, co jest możliwe tylko wtedy, gdy oceny opierają się na otwartych, standardowych protokołach branżowych. 89% liderów IT uważa, że twierdzenia dotyczące niezmienności dostawcy powinny być weryfikowane za pomocą audytów lub testów przeprowadzanych przez podmioty zewnętrzne, ale tylko 56% z nich faktycznie korzysta z testów i raportów przeprowadzanych przez podmioty zewnętrzne [1].
Jeśli „niezmienne” dane mogą zostać nadpisane przez administratora kopii zapasowych lub pamięci masowej, dostawcę lub atakującego, Twojego rozwiązania pamięci masowej nie można uznać za całkowicie niezmienne [2].
Obiekt pierwszy: system przechowywania kopii zapasowych o absolutnej niezmienności
Gdy zaatakuje ransomware – bo pytanie nie brzmi czy, ale kiedy – Twoja przyszłość będzie zależeć od Twojej cyberodporności. Object First to Twoja najlepsza obrona: pamięć masowa do tworzenia kopii zapasowych o absolutnej niezmienności, zaprojektowana specjalnie dla Veeam.
Zbudowany w oparciu o zasadę Zero Trust, przetestowany i zweryfikowany przez niezależne firmy, Object First nie wymaga specjalistycznej wiedzy z zakresu bezpieczeństwa i skaluje się wraz z Twoją firmą. Gdy pamięć masowa do tworzenia kopii zapasowych Veeam jest tak bezpieczna, prosta i wydajna, Ty i Twoja organizacja jesteście po prostu odporni.
David Bennett, dyrektor generalny Object First, stwierdza: „Organizacje nie mogą sobie pozwolić na opóźnienia w przypadku ataku ransomware: ich przychody, reputacja i miejsca pracy są zagrożone. Odporność to nie tylko ochrona danych, ale także szybkość ich odzyskiwania w momencie, gdy jest to najbardziej potrzebne. Object First oferuje użytkownikom Veeam łatwe w użyciu, odporne na ransomware rozwiązanie, które umożliwia szybsze odzyskiwanie danych i prostą odporność”