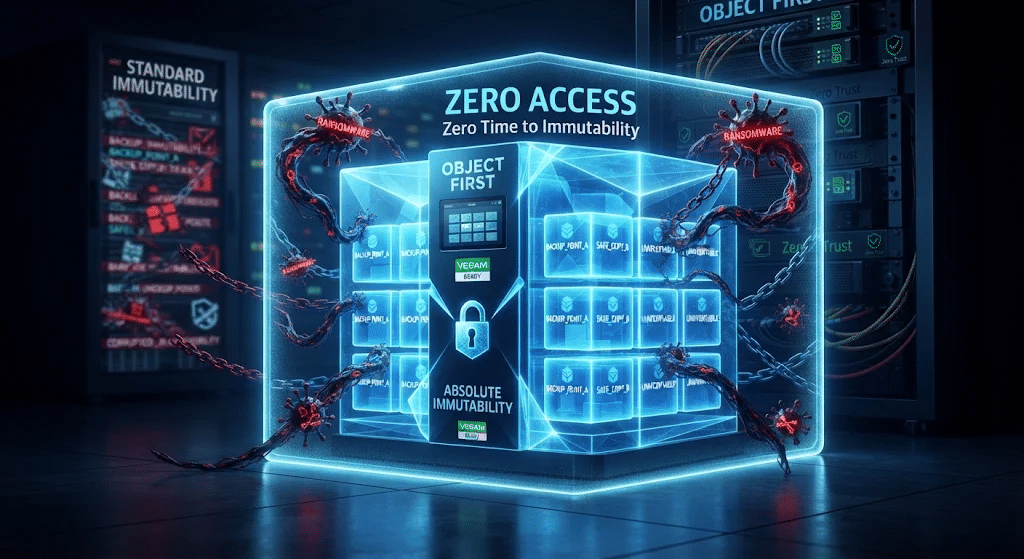
Løsepengevirus angriper sikkerhetskopier i fire av fem angrep, med mål om å tvinge frem løsepenger ved å ødelegge muligheten til å gjenopprette data [1]. Standard uforanderlighet er ikke nok til å eliminere denne risikoen fullstendig. Når angripere får gyldig administratorlegitimasjon, kan policybasert uforanderlighet omgås eller deaktiveres, og gjenopprettingspunkter blir da like sårbare for løsepengevirus som produksjonsdataene de var ment å beskytte.
83 % av organisasjoner har opplevd minst ett ransomware-angrep de siste to årene [1]. Ingen systemer er ugjennomtrengelige, uansett hvor robuste forsvaret er. Derfor er det viktig å anta at et brudd vil oppstå og å forberede seg på gjenoppretting. Organisasjoner som er avhengige av standard uforanderlighet risikerer å oppdage denne sårbarheten for sent.
Viktige punkter
- Løsepengevirus angriper sikkerhetskopier i fire av fem angrep. Policybasert uforanderlighet kan omgås av alle med administratorrettigheter, og det er nettopp det scenarioet som utnyttes av løsepengevirus [1].
- Absolutt uforanderlighet anvender nulltilgangsprinsippet på destruktive handlinger: ingen, ikke engang den mest privilegerte administratoren eller en angriper, kan endre eller slette sikkerhetskopidata.
- 76 % av organisasjoner hevder å ha uforanderlige sikkerhetstiltak, men blant dem erkjenner 83 % at deres uforanderlighet er begrenset [1].
Hva er uforanderlighet?
I sin enkleste definisjon betyr uforanderlighet at data ikke kan endres eller slettes når de er registrert, noe som gir en sikker tilnærming til å beskytte kritiske data. Denne definisjonen tar imidlertid ikke hensyn til kompleksiteten i implementeringen, og heller ikke de skjulte unntakene og sårbarhetene den kan inneholde. Derfor må organisasjoner sørge for at de har absolutt uforanderlighet.
Hva er absolutt uforanderlighet?
Absolutt uforanderlighet betyr null tilgang til destruktive handlinger. Ingen, ikke engang den mest privilegerte administratoren eller en angriper som har kompromittert systemet fullstendig, kan endre eller slette sikkerhetskopierte data. Det er fundamentalt basert på en "antar brudd"-logikk: selv om legitimasjonen din blir stjålet, infrastrukturen din blir kompromittert, eller en kollega blir ondsinnet, forblir sikkerhetskopierte data urørlige.
Hvorfor understreke dette poenget? Fordi ikke alle løsninger som hevder å være uforanderlige faktisk er det. Object First introduserte konseptet med absolutt uforanderlighet for å tydelig skille seg fra svakere, policybaserte beskyttelser, som fortsatt kan omgås under visse betingelser [2].
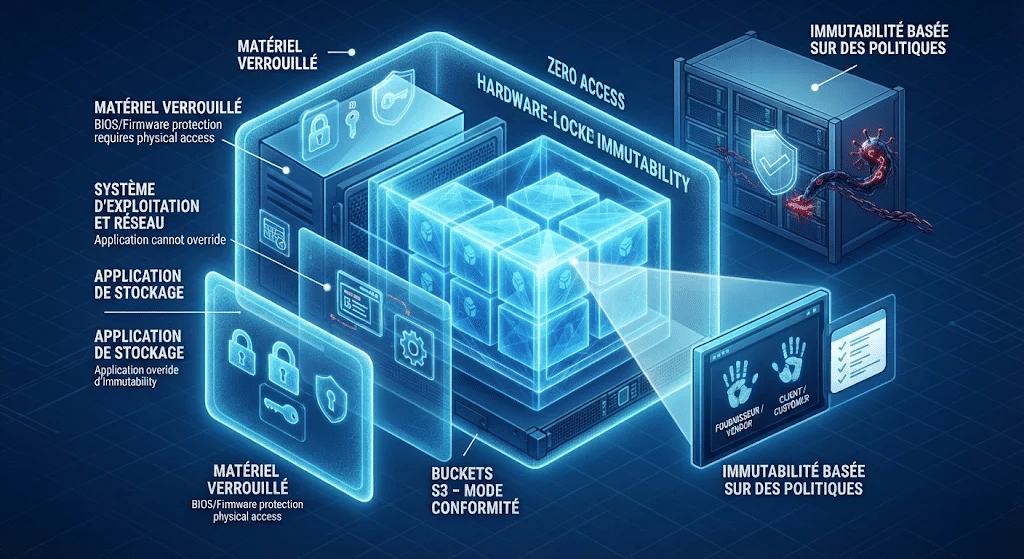
Dette nulltilgangsprinsippet for destruktive handlinger må verifiseres uavhengig av tredjeparts sikkerhetstesting. Det gjelder for alle lag i den uforanderlige lagringsstakken, inkludert maskinvaren, som er låst av leverandøren av apparatet og ikke kan endres av administratoren.
- S3-bøtter: i samsvarsmodus kan ikke data endres eller slettes uten unntak.
- Lagringsprogram: tilgang på administratornivå er begrenset; konfigurasjonen kan ikke overstyre dataens uforanderlighet.
- Operativsystem: root-tilgang er fullstendig blokkert.
- Maskinvare/BIOS: Enhver modifikasjon av fastvare krever fysisk tilgang. Utstyret er låst av leverandøren og kan ikke endres eksternt.
- Kun forhåndsgodkjente vedlikeholdsprosedyrer knyttet til lagringsapplikasjonen og operativsystemet er tillatt, med en vurdering med åtte øyne i unntakstilfeller: to personer på leverandørsiden og to på kundesiden må alle godkjenne dem.
Hvordan absolutt uforanderlighet beskytter mot ransomware
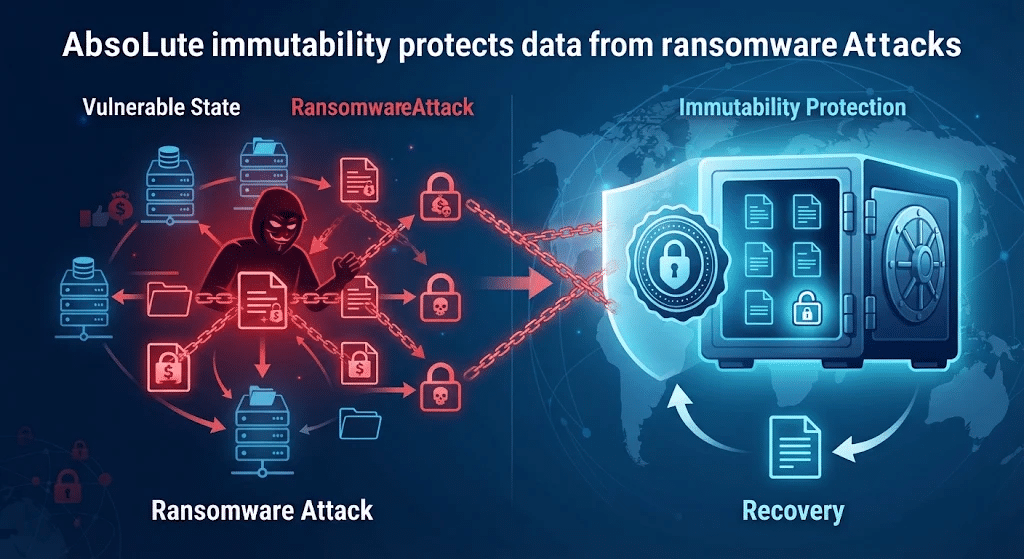
Prinsippet om minste privilegium, et av grunnprinsippene for null tillit, begrenser administratorrettigheter. Null tilgang går lenger ved å fjerne enhver administrators mulighet til å utføre destruktive handlinger, og dermed beskytte sikkerhetskopierte data fra angripere med administratorrettigheter eller fra ondsinnede samarbeidspartnere.
- Den forutsetter at angriperen allerede har gyldig legitimasjon. Systemet er designet med forståelse for at legitimasjon til slutt kan bli kompromittert: derfor kan ingen bruker, legitim eller ondsinnet, utføre destruktive handlinger alene. Policybasert uforanderlighet hviler på den motsatte antagelsen.
- Det etterlater ingen mellomrom mellom skriving og låsing. Med null tid til uforanderlighet er sikkerhetskopierte data uforanderlige så snart de er skrevet: ingen respitperiode, ingen mellomliggende transittsone og ingen bakgrunnsoppgaver som må kjøres før låsen aktiveres. Dedupliseringsenheter og interne sikkerhetskopieringskonfigurasjoner bruker uforanderlighet i etterkant; i løpet av dette intervallet forblir dataene fullt modifiserbare og mottakelige for endringer.
- Det eliminerer løsningene som ransomware retter seg mot. Samsvarsmodus sikrer at oppbevaring ikke kan fjernes, forkortes eller omgås av noen bruker, inkludert privilegerte administratorer. Styringsmodus lar privilegerte brukere endre eller slette oppbevaringsinnstillinger, noe som skaper et enkelt feilpunkt for ransomware, ettersom en angriper med administratortilgang kan slette eller endre beskyttede data.
- Den bevarer sunne gjenopprettingspunkter. Versjonskontroll vedlikeholder flere uforanderlige iterasjoner av data, og tidligere versjoner kan trygt undersøkes etter et cyberangrep for å bestemme når og hvor infeksjonen oppsto. Det er deretter mulig å identifisere sunne versjoner, isolere kompromitterte versjoner og gjenopprette når som helst.
- Det kan bevises, ikke bare hevdes. Absolutt uforanderlighet krever mer enn en leverandørs påstander: det må verifiseres uavhengig, noe som bare er mulig hvis vurderingene er basert på åpne protokoller i bransjestandard. 89 % av IT-ledere mener at påstander om leverandørens uforanderlighet bør valideres av tredjepartsrevisjoner eller testing, men bare 56 % bruker faktisk tredjepartstesting og -rapportering [1].
Hvis «uforanderlige» data kan overskrives av en sikkerhetskopierings- eller lagringsadministrator, leverandør eller angriper, kan ikke lagringsløsningen din anses som absolutt uforanderlig [2].
Object First: et sikkerhetskopieringssystem med absolutt uforanderlighet
Når ransomware slår til – for spørsmålet er ikke om, men når – vil fremtiden din avhenge av din cyberrobusthet. Object First er ditt ultimate forsvar: sikkerhetskopieringslagring med absolutt uforanderlighet, spesielt utviklet for Veeam.
Object First er bygget på Zero Trust, testet og verifisert av tredjeparter, og krever ingen sikkerhetsekspertise og skaleres med virksomheten din. Når sikkerhetskopieringslagring for Veeam er så sikker, enkel og kraftig, er du og organisasjonen din rett og slett robuste.
David Bennett, administrerende direktør i Object First, uttaler: «Organisasjoner har ikke råd til forsinkelser når ransomware slår til: inntektene, omdømmet og jobbene deres står på spill. Motstandskraft handler ikke bare om å beskytte data; det handler om hvor raskt du kan gjenopprette når det gjelder som mest. Object First tilbyr Veeam-brukere en brukervennlig, ransomware-sikker løsning for raskere gjenoppretting og enkel motstandskraft.»