Ransomware richt zich in vier van de vijf aanvallen op back-ups, met als doel losgeld af te dwingen door het vermogen om gegevens te herstellen te vernietigen [1]. Standaard onveranderlijkheid is niet voldoende om dit risico volledig uit te sluiten. Wanneer aanvallers geldige beheerdersreferenties verkrijgen, kan beleidsgebaseerde onveranderlijkheid worden omzeild of uitgeschakeld, waardoor herstelpunten net zo kwetsbaar worden voor ransomware als de productiedata die ze juist moesten beschermen.
83% van de organisaties heeft de afgelopen twee jaar minstens één ransomware-aanval meegemaakt [1]. Geen enkel systeem is ondoordringbaar, hoe robuust de beveiliging ook is. Daarom is het essentieel om ervan uit te gaan dat er een inbreuk zal plaatsvinden en om je voor te bereiden op herstel. Organisaties die vertrouwen op standaard onveranderlijkheid lopen het risico deze kwetsbaarheid te laat te ontdekken.
Belangrijkste punten
- Ransomware richt zich in 4 van de 5 aanvallen op back-ups. Beleidsgebaseerde onveranderlijkheid kan worden omzeild door iedereen met beheerdersrechten, en dat is precies het scenario dat door ransomware wordt uitgebuit [1].
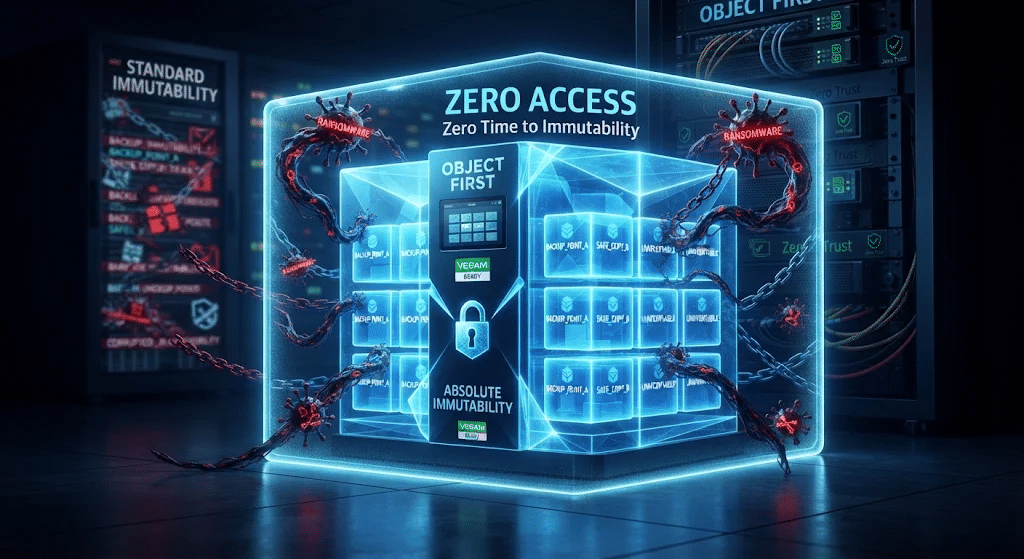
- Absolute onveranderlijkheid past het Zero Access-principe toe op destructieve acties: niemand, zelfs niet de meest bevoorrechte beheerder of een aanvaller, kan back-upgegevens wijzigen of verwijderen.
- 76% van de organisaties beweert onveranderlijke beveiligingsmaatregelen te hebben, maar 83% daarvan erkent dat de onveranderlijkheid ervan beperkt is [1].
Wat is onveranderlijkheid?
In de meest eenvoudige definitie betekent onveranderlijkheid dat gegevens niet kunnen worden gewijzigd of verwijderd nadat ze zijn vastgelegd, wat een veilige manier biedt om kritieke gegevens te beschermen. Deze definitie houdt echter geen rekening met de complexiteit van de implementatie, noch met de verborgen uitzonderingen en kwetsbaarheden die erin kunnen zitten. Organisaties moeten er daarom voor zorgen dat ze absolute onveranderlijkheid garanderen.
Wat is absolute onveranderlijkheid?
Absolute onveranderlijkheid betekent nul toegang tot destructieve acties. Niemand, zelfs niet de meest bevoorrechte beheerder of een aanvaller die het systeem volledig heeft gecompromitteerd, kan back-upgegevens wijzigen of verwijderen. Het is fundamenteel gebaseerd op een 'uitgaande van een inbreuk'-logica: zelfs als uw inloggegevens worden gestolen, uw infrastructuur wordt gecompromitteerd of een collega kwaadwillig handelt, blijven uw back-upgegevens onaantastbaar.
Waarom dit punt benadrukken? Omdat niet alle oplossingen die beweren onveranderlijk te zijn, dat ook daadwerkelijk zijn. Object First introduceerde het concept van absolute onveranderlijkheid om zich duidelijk te onderscheiden van zwakkere, op beleid gebaseerde beschermingen, die onder bepaalde omstandigheden nog steeds omzeild kunnen worden [2].
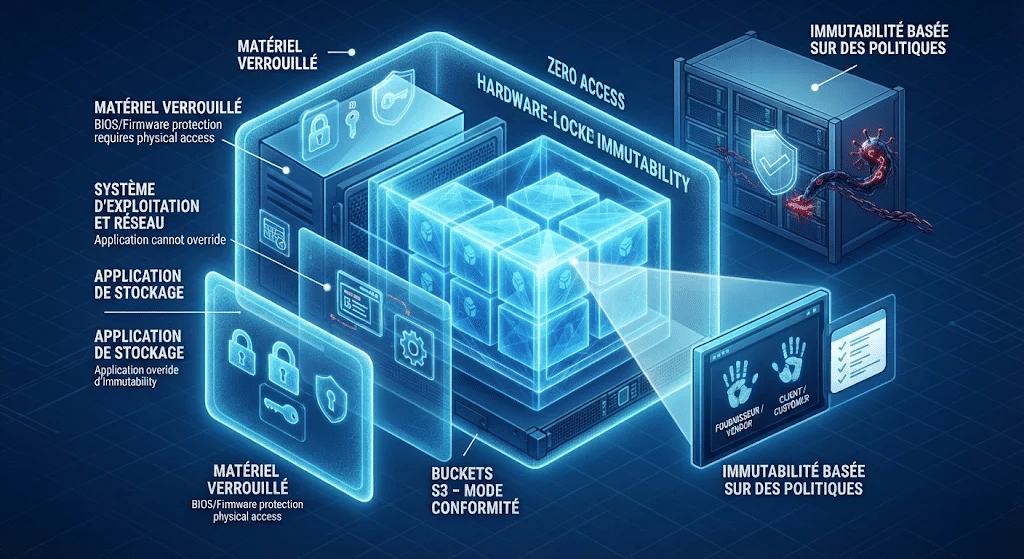
Dit Zero Access-principe voor destructieve acties moet onafhankelijk worden geverifieerd door beveiligingstests van derden. Het is van toepassing op elke laag van de onveranderlijke opslagstack, inclusief de hardware, die door de leverancier van het apparaat is vergrendeld en niet door de beheerder kan worden gewijzigd.
- S3-buckets: in de compliance-modus kunnen gegevens zonder uitzondering niet worden gewijzigd of verwijderd.
- Opslagtoepassing: toegang op beheerdersniveau is beperkt; configuratie kan de onveranderlijkheid van gegevens niet opheffen.
- Besturingssysteem: root-toegang is volledig geblokkeerd.
- Hardware/BIOS: Elke firmwarewijziging vereist fysieke toegang. De apparatuur is door de leverancier vergrendeld en kan niet op afstand worden gewijzigd.
- Alleen vooraf goedgekeurde onderhoudsprocedures met betrekking tot de opslagtoepassing en het besturingssysteem zijn toegestaan, met een achtogenbeoordeling voor uitzonderlijke gevallen: twee personen aan de leverancierszijde en twee aan de klantzijde moeten deze goedkeuren.
Hoe absolute onveranderlijkheid bescherming biedt tegen ransomware
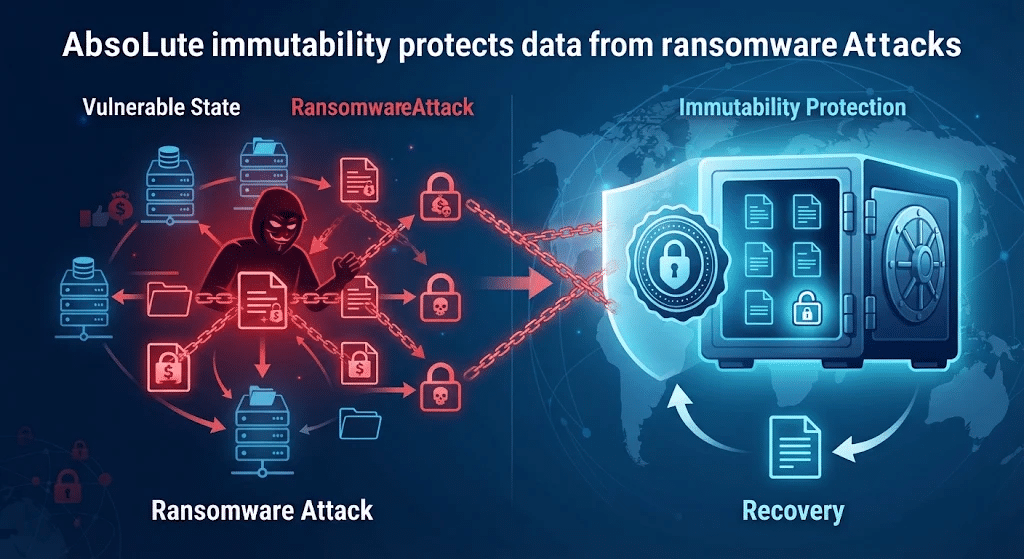
Het principe van minimale bevoegdheden, een van de fundamenten van Zero Trust, beperkt de rechten van beheerders. Zero Access gaat nog een stap verder door elke beheerder de mogelijkheid te ontnemen om destructieve acties uit te voeren, waardoor back-upgegevens worden beschermd tegen aanvallers met beheerdersrechten of tegen kwaadwillende medewerkers.
- Het gaat ervan uit dat de aanvaller al over geldige inloggegevens beschikt. Het systeem is ontworpen vanuit de gedachte dat inloggegevens uiteindelijk gecompromitteerd kunnen worden: daarom kan geen enkele gebruiker, legitiem of kwaadwillend, in zijn eentje destructieve acties uitvoeren. Beleidsgebaseerde onveranderlijkheid berust op de tegenovergestelde aanname.
- Er is geen tijdsverschil tussen schrijven en vergrendelen. Met Zero Time to Immutability zijn back-upgegevens onveranderlijk zodra ze zijn geschreven: geen respijtperiode, geen tussenliggende transitzone en geen achtergrondtaken die hoeven te worden uitgevoerd voordat de vergrendeling wordt geactiveerd. Deduplicatieapparaten en interne back-upconfiguraties passen onveranderlijkheid achteraf toe; gedurende dit interval blijven de gegevens volledig wijzigbaar en vatbaar voor wijzigingen.
- Het elimineert de omzeilingsmechanismen waarop ransomware zich richt. De compliance-modus zorgt ervoor dat de bewaartermijn niet kan worden verwijderd, verkort of omzeild door welke gebruiker dan ook, inclusief beheerders met beheerdersrechten. De governance-modus stelt gebruikers met beheerdersrechten in staat om bewaartermijnen te wijzigen of te verwijderen, waardoor een single point of failure ontstaat voor ransomware, aangezien een aanvaller met beheerdersrechten beschermde gegevens kan verwijderen of wijzigen.
- Het bewaart gezonde herstelpunten. Versiebeheer zorgt ervoor dat meerdere onveranderlijke versies van gegevens behouden blijven, en eerdere versies kunnen na een cyberaanval veilig worden onderzocht om te bepalen wanneer en waar de infectie heeft plaatsgevonden. Het is dan mogelijk om gezonde versies te identificeren, gecompromitteerde versies te isoleren en elk gewenst herstelpunt te herstellen.
- Het kan worden bewezen, niet alleen beweerd. Absolute onveranderlijkheid vereist meer dan de beweringen van een leverancier: het moet onafhankelijk worden geverifieerd, wat alleen mogelijk is als beoordelingen gebaseerd zijn op open, industriestandaardprotocollen. 89% van de IT-leiders is van mening dat beweringen van leveranciers over onveranderlijkheid moeten worden gevalideerd door audits of tests van derden, maar slechts 56% maakt daadwerkelijk gebruik van tests en rapportages van derden [1].
Als ‘onveranderlijke’ gegevens kunnen worden overschreven door een back-up- of opslagbeheerder, leverancier of aanvaller, kan uw opslagoplossing niet als absoluut onveranderlijk worden beschouwd [2].
Object First: een back-upsysteem met absolute onveranderlijkheid
Wanneer ransomware toeslaat – want de vraag is niet óf, maar wanneer – hangt uw toekomst af van uw cyberweerbaarheid. Object First is uw ultieme verdediging: back-upopslag met absolute onveranderlijkheid, speciaal ontworpen voor Veeam.
Object First is gebouwd op Zero Trust, getest en geverifieerd door derden, vereist geen expertise op het gebied van beveiliging en schaalt mee met uw bedrijf. Wanneer back-upopslag voor Veeam zo veilig, eenvoudig en krachtig is, zijn u en uw organisatie Simply Resilient.
David Bennett, CEO van Object First, stelt: “Organisaties kunnen zich geen vertragingen veroorloven wanneer ransomware toeslaat: hun omzet, reputatie en banen staan op het spel. Veerkracht gaat niet alleen over het beschermen van gegevens; het gaat erom hoe snel je kunt herstellen wanneer het er het meest toe doet. Object First biedt Veeam-gebruikers een gebruiksvriendelijke, ransomwarebestendige oplossing voor sneller herstel en eenvoudige veerkracht.”