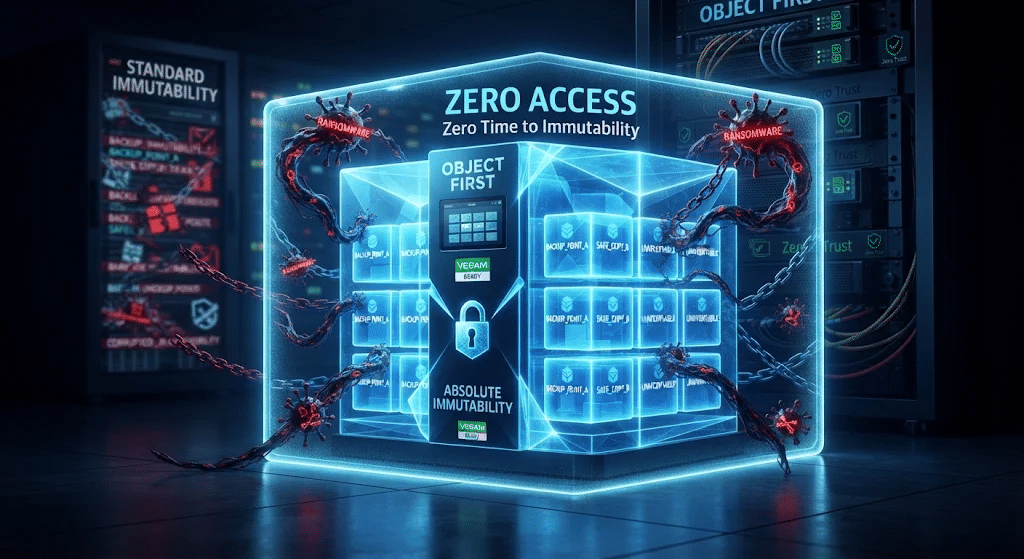
Kiristysohjelmat kohdistavat kohteekseen varmuuskopiot neljässä viidestä hyökkäyksestä ja pyrkivät pakottamaan lunnaiden maksamisen estämällä kykysi palauttaa tietoja [1]. Tavallinen muuttumattomuus ei riitä poistamaan tätä riskiä kokonaan. Kun hyökkääjät saavat haltuunsa voimassa olevat järjestelmänvalvojan tunnukset, käytäntöihin perustuva muuttumattomuus voidaan ohittaa tai poistaa käytöstä, ja palautuspisteistä tulee tällöin yhtä alttiita kiristysohjelmille kuin tuotantotiedoista, joita niiden oli tarkoitus suojata.
83 % organisaatioista on kokenut ainakin yhden kiristysohjelmahyökkäyksen kahden viime vuoden aikana [1]. Mikään järjestelmä ei ole läpäisemätön, olivatpa sen puolustusjärjestelmät kuinka vahvoja tahansa. Siksi on tärkeää olettaa, että tietomurto tapahtuu, ja valmistautua palautumiseen. Organisaatiot, jotka luottavat standardin mukaisuuteen, saattavat havaita tämän haavoittuvuuden liian myöhään.
Keskeiset kohdat
- Kiristysohjelmat kohdistavat hyökkäyksensä varmuuskopioihin neljässä viidestä. Kuka tahansa järjestelmänvalvojan oikeuksilla voi ohittaa käytäntöihin perustuvan muuttumattomuuden, ja juuri tätä skenaariota kiristysohjelmat hyödyntävät [1].
- Absoluuttinen muuttumattomuus soveltaa nollakäyttöperiaatetta tuhoisiin toimiin: kukaan, ei edes eniten etuoikeutettu järjestelmänvalvoja tai hyökkääjä, voi muokata tai poistaa varmuuskopiotietoja.
- 76 % organisaatioista väittää käyttävänsä muuttumattomia suojausmenetelmiä, mutta niistä 83 % myöntää, että niiden muuttumattomuus on rajallista [1].
Mitä on muuttumattomuus?
Yksinkertaisimmillaan muuttumattomuus tarkoittaa, että tietoja ei voida muokata tai poistaa niiden tallentamisen jälkeen, mikä tarjoaa turvallisen lähestymistavan kriittisten tietojen suojaamiseen. Tämä määritelmä ei kuitenkaan ota huomioon sen toteutuksen monimutkaisuutta eikä sen mahdollisesti sisältämiä piileviä poikkeuksia ja haavoittuvuuksia. Siksi organisaatioiden on varmistettava, että niillä on täydellinen muuttumattomuus.
Mitä on absoluuttinen muuttumattomuus?
Absoluuttinen muuttumattomuus tarkoittaa, ettei kukaan voi tehdä tuhoisia toimia. Kukaan, ei edes etuoikeutetuin järjestelmänvalvoja tai hyökkääjä, joka on täysin murtanut järjestelmän, voi muokata tai poistaa varmuuskopiotietoja. Se perustuu pohjimmiltaan "oletetaan tietomurto" -logiikkaan: vaikka tunnistetietosi varastettaisiin, infrastruktuurisi vaarantuisi tai työtoverisi ryhtyisi pahantahtoiseksi, varmuuskopiotietoihisi ei voi tehdä mitään.
Miksi tätä asiaa korostaa? Koska kaikki muuttumattomuudeksi väittävät ratkaisut eivät todellisuudessa ole sitä. Object First esitteli absoluuttisen muuttumattomuuden käsitteen erottaakseen sen selvästi heikommista, käytäntöihin perustuvista suojauksista, joita voidaan edelleen kiertää tietyissä olosuhteissa [2].
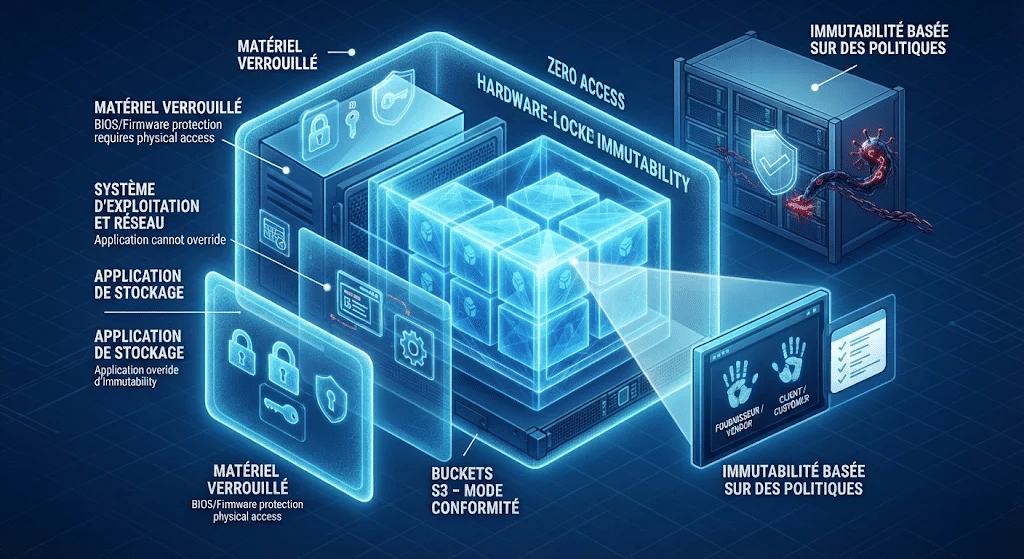
Tämä nollakäyttöperiaate tuhoaville toimille on varmennettava itsenäisesti kolmannen osapuolen tietoturvatestauksella. Se koskee kaikkia muuttumattoman tallennuspinon, mukaan lukien laitteisto, jonka laitteen toimittaja on lukinnut eikä järjestelmänvalvoja voi muokata.
- S3-säiliöt: vaatimustenmukaisuustilassa tietoja ei voida muokata tai poistaa poikkeuksetta.
- Tallennussovellus: järjestelmänvalvojan tason käyttöoikeudet ovat rajoitettuja; kokoonpano ei voi ohittaa tietojen muuttumattomuuden suojaa.
- Käyttöjärjestelmä: pääkäyttäjän oikeudet on kokonaan estetty.
- Laitteisto/BIOS: Kaikki laiteohjelmiston muutokset vaativat fyysistä pääsyä. Laite on myyjän lukitsema, eikä sitä voida muokata etänä.
- Vain tallennussovellukseen ja käyttöjärjestelmään liittyvät ennalta hyväksytyt ylläpitotoimenpiteet ovat sallittuja, ja poikkeustapauksissa suoritetaan kahdeksan silmän tarkastus: kahden toimittajan ja kahden asiakkaan puolella olevan henkilön on hyväksyttävä ne.
Kuinka täydellinen muuttumattomuus suojaa kiristysohjelmilta
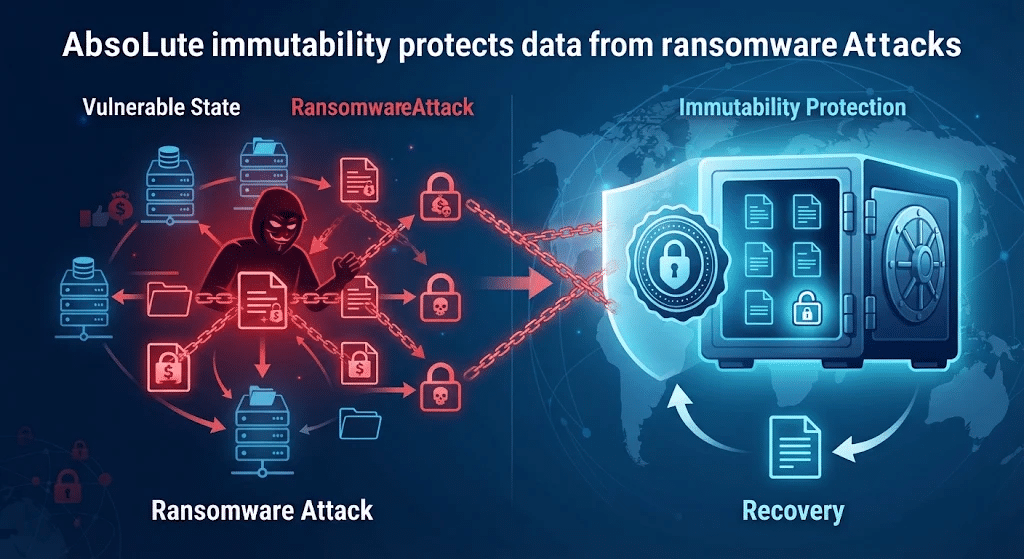
Yksi Zero Trustin periaatteista, pienimpien oikeuksien periaate, rajoittaa järjestelmänvalvojan oikeuksia. Zero Access menee pidemmälle poistamalla järjestelmänvalvojilta mahdollisuuden suorittaa tuhoisia toimia, mikä suojaa varmuuskopiotietoja järjestelmänvalvojan oikeuksilla olevilta hyökkääjiltä tai haitallisilta yhteistyökumppaneilta.
- Se olettaa, että hyökkääjällä on jo voimassa olevat tunnistetiedot. Järjestelmä on suunniteltu ymmärtäen, että tunnistetiedot voivat lopulta vaarantua: siksi kukaan käyttäjä, ei laillinen tai pahantahtoinen, ei voi suorittaa tuhoisia toimia yksin. Käytäntöihin perustuva muuttumattomuus perustuu päinvastaiseen oletukseen.
- Se ei jätä tyhjää tilaa kirjoittamisen ja lukitsemisen välille. Nolla-aika muuttumattomuudelle -periaatteen ansiosta varmuuskopiotiedot ovat muuttumattomia heti kirjoittamisen jälkeen: ei lisäaikaa, ei välivaiheen siirtovyöhykettä eikä taustalla suoritettavia tehtäviä ennen lukituksen aktivointia. Deduplikaatiolaitteet ja sisäiset varmuuskopiointikokoonpanot soveltavat muuttumattomuuden periaatetta jälkikäteen; tänä aikana tiedot pysyvät täysin muokattavissa ja alttiita muutoksille.
- Se poistaa kiristysohjelmien kohteeksi joutuvat kiertotavat. Vaatimustenmukaisuustila varmistaa, että kukaan käyttäjä, mukaan lukien käyttöoikeutetut järjestelmänvalvojat, ei voi poistaa, lyhentää tai ohittaa säilytysaikaa. Hallintatila antaa käyttöoikeutettujen käyttäjien muokata tai poistaa säilytysasetuksia, mikä luo kiristysohjelmille yhden vikapisteen, koska hyökkääjä, jolla on järjestelmänvalvojan oikeudet, voi poistaa tai muuttaa suojattuja tietoja.
- Se säilyttää terveet palautuspisteet. Versiointi ylläpitää useita muuttumattomia datan iteraatioita, ja aiempia versioita voidaan turvallisesti tutkia kyberhyökkäyksen jälkeen sen määrittämiseksi, milloin ja missä tartunta tapahtui. Tämän jälkeen on mahdollista tunnistaa terveet versiot, eristää vaarantuneet versiot ja palauttaa tiedot milloin tahansa.
- Se voidaan todistaa, ei vain väittää. Absoluuttinen muuttumattomuus vaatii enemmän kuin toimittajan väitteet: se on varmennettava itsenäisesti, mikä on mahdollista vain, jos arvioinnit perustuvat avoimiin, alan standardien mukaisiin protokolliin. 89 % IT-johtajista uskoo, että toimittajan muuttumattomuusväitteet tulisi validoida kolmannen osapuolen auditoinneilla tai testeillä, mutta vain 56 % käyttää kolmannen osapuolen testausta ja raportointia [1].
Jos varmuuskopioinnin tai tallennustilan ylläpitäjä, toimittaja tai hyökkääjä voi korvata "muuttumatonta" dataa, tallennusratkaisuasi ei voida pitää täysin muuttumattomana [2].
Object First: varmuuskopiointijärjestelmä, jolla on täydellinen muuttumattomuus
Kun kiristysohjelma iskee – koska kysymys ei ole siitä, iskeekö, vaan milloin – tulevaisuutesi riippuu kybersuojautumisestasi. Object First on paras puolustuksesi: täysin muuttumaton varmuuskopiointi, joka on suunniteltu erityisesti Veeamia varten.
Kolmansien osapuolten testaama ja varmentama Zero Trust -periaatteella toimiva Object First ei vaadi tietoturvaosaamista ja skaalautuu yrityksesi mukana. Kun Veeamin varmuuskopiointi on näin turvallista, yksinkertaista ja tehokasta, sinä ja organisaatiosi olette Simply Resilient -ratkaisuja.
Object Firstin toimitusjohtaja David Bennett toteaa: ”Organisaatioilla ei ole varaa viivästyksiin kiristyshaittaohjelmien iskeytyessä: niiden tulot, maine ja työpaikat ovat vaakalaudalla. Resilienssi ei tarkoita pelkästään tietojen suojaamista; kyse on siitä, kuinka nopeasti tiedot voidaan palauttaa silloin, kun niillä on eniten merkitystä. Object First tarjoaa Veeamin käyttäjille helppokäyttöisen, kiristyshaittaohjelmilta suojatun ratkaisun nopeampaan palautumiseen ja yksinkertaiseen resilienssiin.”