El ransomware ataca las copias de seguridad en cuatro de cada cinco ataques, con el objetivo de forzar el pago de un rescate al impedir la restauración de los datos [1]. La inmutabilidad estándar no basta para eliminar por completo este riesgo. Cuando los atacantes obtienen credenciales de administrador válidas, la inmutabilidad basada en políticas puede eludirse o desactivarse, y los puntos de restauración se vuelven tan vulnerables al ransomware como los datos de producción que debían proteger.
El 83 % de las organizaciones ha sufrido al menos un ataque de ransomware en los últimos dos años [1]. Ningún sistema es impenetrable, por muy robustas que sean sus defensas. Por eso es fundamental asumir que se producirá una brecha de seguridad y prepararse para la recuperación. Las organizaciones que confían en la inmutabilidad estándar corren el riesgo de descubrir esta vulnerabilidad demasiado tarde.
Puntos clave
- El ransomware ataca las copias de seguridad en 4 de cada 5 ataques. La inmutabilidad basada en políticas puede ser eludida por cualquier persona con credenciales de administrador, que es precisamente el escenario explotado por el ransomware [1].
- La inmutabilidad absoluta aplica el principio de Acceso Cero a las acciones destructivas: nadie, ni siquiera el administrador con mayores privilegios o un atacante, puede modificar o eliminar los datos de copia de seguridad.
- El 76% de las organizaciones afirman tener salvaguardas inmutables, pero entre ellas, el 83% reconoce que su inmutabilidad es limitada [1].
¿Qué es la inmutabilidad?
En su definición más simple, la inmutabilidad significa que los datos no pueden modificarse ni eliminarse una vez registrados, lo que ofrece una forma segura de proteger la información crítica. Sin embargo, esta definición no contempla la complejidad de su implementación, ni las excepciones y vulnerabilidades ocultas que pueda contener. Por lo tanto, las organizaciones deben garantizar una inmutabilidad absoluta.
¿Qué es la inmutabilidad absoluta?
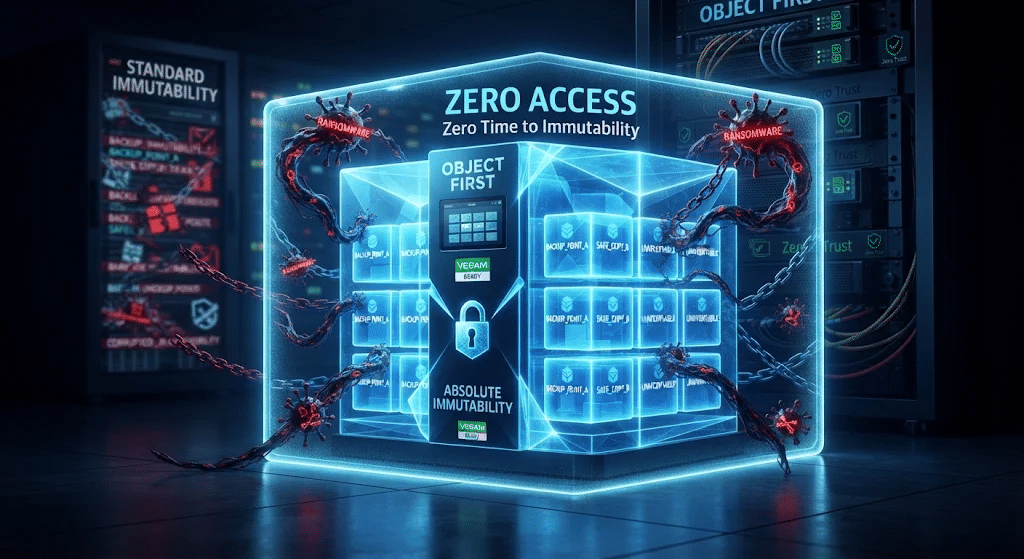
La inmutabilidad absoluta implica la ausencia total de acceso a acciones destructivas. Nadie, ni siquiera el administrador con mayores privilegios ni un atacante que haya comprometido completamente el sistema, puede modificar ni eliminar los datos de respaldo. Se basa fundamentalmente en la lógica de "asumir la brecha": incluso si roban sus credenciales, se ve comprometida su infraestructura o un compañero actúa de forma maliciosa, sus datos de respaldo permanecen intocables.
¿Por qué enfatizar este punto? Porque no todas las soluciones que afirman ser inmutables lo son realmente. Object First introdujo el concepto de inmutabilidad absoluta para distinguirse claramente de las protecciones más débiles basadas en políticas, que aún pueden eludirse bajo ciertas condiciones [2].
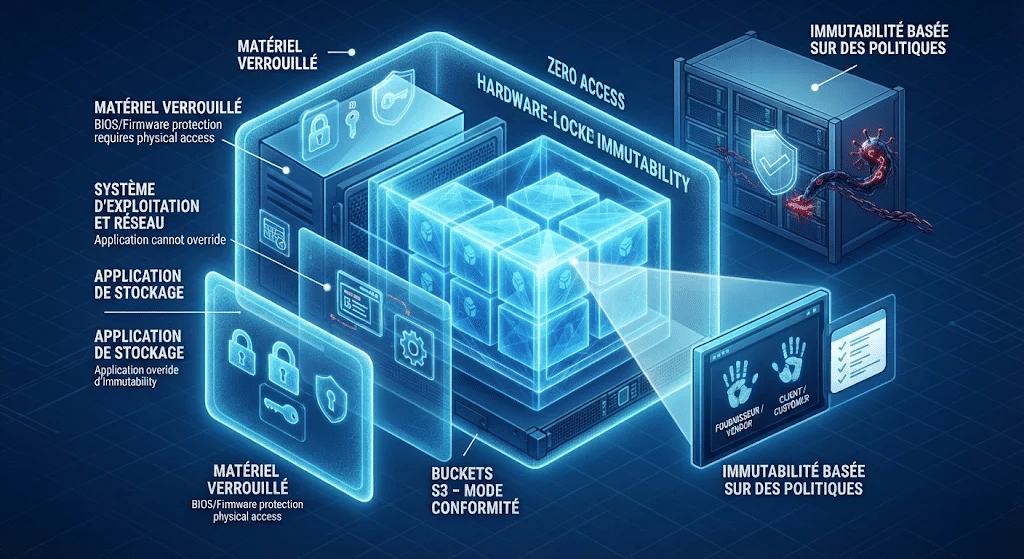
Este principio de acceso cero para acciones destructivas debe ser verificado de forma independiente mediante pruebas de seguridad de terceros. Se aplica a todas las capas de la de almacenamiento inmutable, incluido el hardware, que está bloqueado por el proveedor del dispositivo y no puede ser modificado por el administrador.
- Buckets S3: en modo de cumplimiento, los datos no se pueden modificar ni eliminar, sin excepción.
- Aplicación de almacenamiento: el acceso de nivel de administrador está restringido; la configuración no puede anular la inmutabilidad de los datos.
- Sistema operativo: el acceso de superusuario está completamente bloqueado.
- Hardware/BIOS: Cualquier modificación del firmware requiere acceso físico. El equipo está bloqueado por el fabricante y no se puede modificar de forma remota.
- Únicamente se permiten los procedimientos de mantenimiento previamente aprobados relacionados con la aplicación de almacenamiento y el sistema operativo, y en casos excepcionales se requiere una revisión por parte de ocho personas: dos personas del proveedor y dos del cliente deben aprobarlos.
Cómo la inmutabilidad absoluta protege contra el ransomware
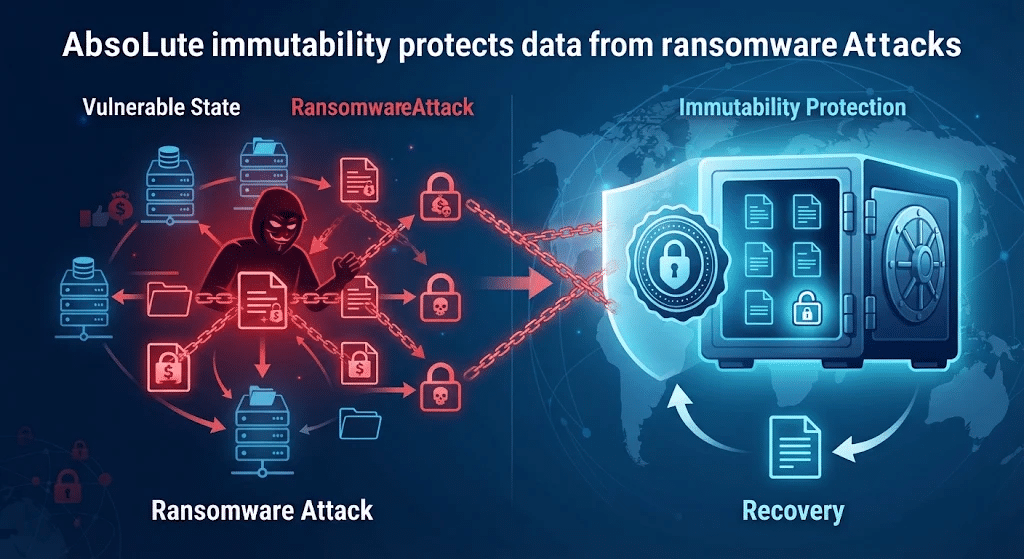
El principio del mínimo privilegio, uno de los fundamentos de la Confianza Cero, limita los permisos de administrador. El Acceso Cero va más allá al eliminar la capacidad de cualquier administrador para realizar acciones destructivas, protegiendo así los datos de respaldo de atacantes con privilegios de administrador o de colaboradores malintencionados.
- de que el atacante ya posee credenciales válidas. El sistema está diseñado teniendo en cuenta que las credenciales podrían verse comprometidas; por lo tanto, ningún usuario, legítimo o malicioso, puede realizar acciones destructivas por sí solo. La inmutabilidad basada en políticas se fundamenta en la premisa opuesta.
- No deja ningún intervalo entre la escritura y el bloqueo. Con la inmutabilidad instantánea, los datos de copia de seguridad son inmutables en cuanto se escriben: sin periodo de gracia, sin zona de tránsito intermedia y sin tareas en segundo plano que se ejecuten antes de que se active el bloqueo. Los dispositivos de deduplicación y las configuraciones de copia de seguridad internas aplican la inmutabilidad a posteriori; durante este intervalo, los datos siguen siendo totalmente modificables y susceptibles de alteración.
- Elimina las soluciones alternativas que el ransomware aprovecha. El modo de cumplimiento garantiza que ningún usuario, incluidos los administradores con privilegios, pueda eliminar, acortar o eludir la retención. El modo de gobernanza permite a los usuarios con privilegios modificar o eliminar la configuración de retención, creando un único punto de fallo para el ransomware, ya que un atacante con acceso de administrador puede eliminar o alterar los datos protegidos.
- Conserva puntos de restauración seguros. El control de versiones mantiene múltiples iteraciones inmutables de los datos, y las versiones anteriores pueden examinarse de forma segura tras un ciberataque para determinar cuándo y dónde se produjo la infección. De este modo, es posible identificar las versiones seguras, aislar las versiones comprometidas y restaurar cualquier punto en el tiempo.
- Se puede demostrar, no solo afirmar. La inmutabilidad absoluta requiere más que las declaraciones de un proveedor: debe verificarse de forma independiente, lo cual solo es posible si las evaluaciones se basan en protocolos abiertos y estándar de la industria. El 89 % de los líderes de TI cree que las afirmaciones de inmutabilidad de los proveedores deberían validarse mediante auditorías o pruebas de terceros, pero solo el 56 % utiliza realmente pruebas e informes de terceros [1].
Si los datos "inmutables" pueden ser sobrescritos por un administrador de copias de seguridad o almacenamiento, un proveedor o un atacante, su solución de almacenamiento no puede considerarse absolutamente inmutable [2].
Object First: un sistema de almacenamiento de respaldo con inmutabilidad absoluta
Cuando el ransomware ataque —porque la pregunta no es si ocurrirá, sino cuándo— su futuro dependerá de su resiliencia cibernética. Object First es su defensa definitiva: almacenamiento de respaldo con inmutabilidad absoluta, diseñado específicamente para Veeam.
Basado en el principio de confianza cero, probado y verificado por terceros, Object First no requiere conocimientos de seguridad y se adapta al crecimiento de su negocio. Cuando el almacenamiento de copias de seguridad para Veeam es tan seguro, sencillo y potente, usted y su organización son simplemente resilientes.
David Bennett, director ejecutivo de Object First, afirma: «Las organizaciones no pueden permitirse demoras cuando ataca el ransomware: sus ingresos, reputación y empleos están en juego. La resiliencia no se trata solo de proteger los datos; se trata de la rapidez con la que se puede restaurar la información cuando más importa. Object First ofrece a los usuarios de Veeam una solución fácil de usar y a prueba de ransomware para una recuperación más rápida y una resiliencia sencilla»