Ransomware zielt in vier von fünf Fällen auf Backups ab, um durch die Zerstörung der Datenwiederherstellung eine Lösegeldzahlung zu erzwingen [1]. Standardmäßige Unveränderlichkeitsmaßnahmen reichen nicht aus, um dieses Risiko vollständig zu eliminieren. Sobald Angreifer gültige Administratorrechte erlangen, können richtlinienbasierte Unveränderlichkeitsmaßnahmen umgangen oder deaktiviert werden. Dadurch werden Wiederherstellungspunkte genauso anfällig für Ransomware wie die Produktionsdaten, die sie eigentlich schützen sollten.
83 % der Unternehmen waren in den letzten zwei Jahren mindestens einmal von Ransomware-Angriffen betroffen [1]. Kein System ist undurchdringlich, egal wie robust seine Abwehrmechanismen sind. Daher ist es unerlässlich, von einem Sicherheitsvorfall auszugehen und sich auf die Wiederherstellung vorzubereiten. Unternehmen, die sich auf standardmäßige Unveränderlichkeit verlassen, riskieren, diese Schwachstelle zu spät zu entdecken.
Wichtigste Punkte
- Ransomware zielt in vier von fünf Fällen auf Backups ab. Richtlinienbasierte Unveränderlichkeit kann von jedem mit Administratorrechten umgangen werden, was genau das Szenario ist, das von Ransomware ausgenutzt wird [1].
- Absolute Unveränderlichkeit wendet das Zero-Access-Prinzip auf destruktive Aktionen an: Niemand, nicht einmal der Administrator mit den höchsten Privilegien oder ein Angreifer, kann Sicherungsdaten verändern oder löschen.
- 76 % der Organisationen geben an, über unveränderliche Sicherheitsvorkehrungen zu verfügen, doch 83 % von ihnen räumen ein, dass ihre Unveränderlichkeit begrenzt ist [1].
Was ist Unveränderlichkeit?
Unveränderlichkeit bedeutet im einfachsten Sinne, dass Daten nach ihrer Speicherung weder verändert noch gelöscht werden können und somit einen sicheren Schutz für kritische Daten bieten. Diese Definition berücksichtigt jedoch weder die Komplexität der Implementierung noch mögliche versteckte Ausnahmen und Schwachstellen. Daher müssen Organisationen absolute Unveränderlichkeit gewährleisten.
Was ist absolute Unveränderlichkeit?
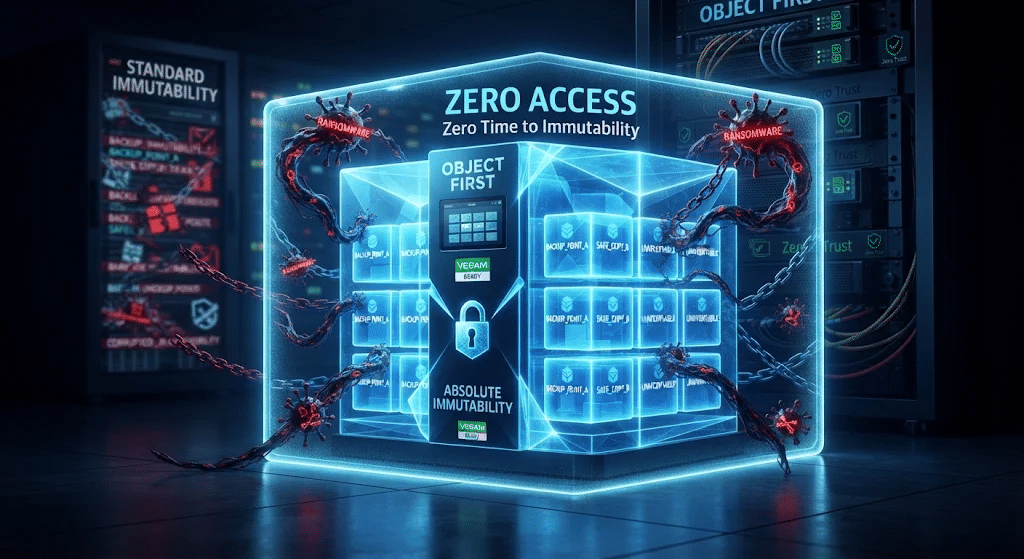
Absolute Unveränderlichkeit bedeutet, dass keine zerstörerischen Aktionen möglich sind. Niemand, nicht einmal der Administrator mit den höchsten Berechtigungen oder ein Angreifer, der das System vollständig kompromittiert hat, kann Sicherungsdaten verändern oder löschen. Dies basiert im Wesentlichen auf dem Prinzip der Datensicherheit: Selbst wenn Ihre Zugangsdaten gestohlen, Ihre Infrastruktur kompromittiert oder ein Kollege böswillig handelt, bleiben Ihre Sicherungsdaten unantastbar.
Warum wird dieser Punkt so betont? Weil nicht alle Lösungen, die Unveränderlichkeit beanspruchen, diese auch tatsächlich besitzen. Object First führte das Konzept der absoluten Unveränderlichkeit ein, um sich klar von schwächeren, auf Richtlinien basierenden Schutzmechanismen abzugrenzen, die unter bestimmten Bedingungen umgangen werden können [2].
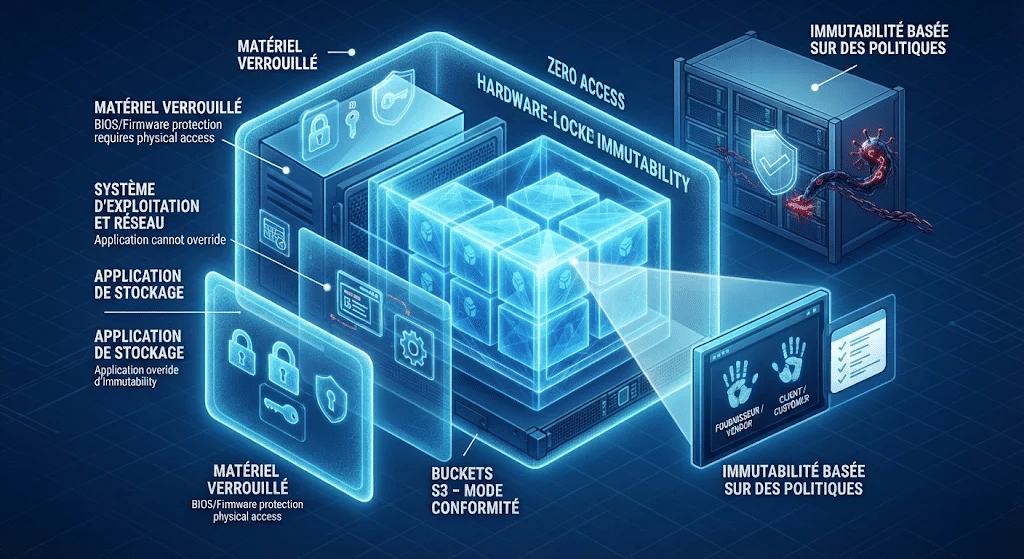
Dieses Zero-Access-Prinzip für destruktive Aktionen muss durch unabhängige Sicherheitstests von Drittanbietern verifiziert werden. Es gilt für jede Ebene des unveränderlichen Speichersystems, einschließlich der Hardware, die vom Gerätehersteller gesperrt ist und vom Administrator nicht geändert werden kann.
- S3 Buckets: Im Compliance-Modus dürfen Daten ausnahmslos nicht geändert oder gelöscht werden.
- Speicheranwendung: Der Zugriff auf Administratorebene ist eingeschränkt; die Datenunveränderlichkeit kann nicht durch Konfiguration außer Kraft gesetzt werden.
- Betriebssystem: Der Root-Zugriff ist vollständig blockiert.
- Hardware/BIOS: Jegliche Firmware-Änderung erfordert physischen Zugriff. Das Gerät ist vom Hersteller gesperrt und kann nicht ferngesteuert geändert werden.
- Es sind nur vorab genehmigte Wartungsprozeduren im Zusammenhang mit der Speicheranwendung und dem Betriebssystem zulässig, wobei in Ausnahmefällen eine Acht-Augen-Prüfung erfolgt: Zwei Personen auf Lieferantenseite und zwei auf Kundenseite müssen diese genehmigen.
Wie absolute Unveränderlichkeit vor Ransomware schützt
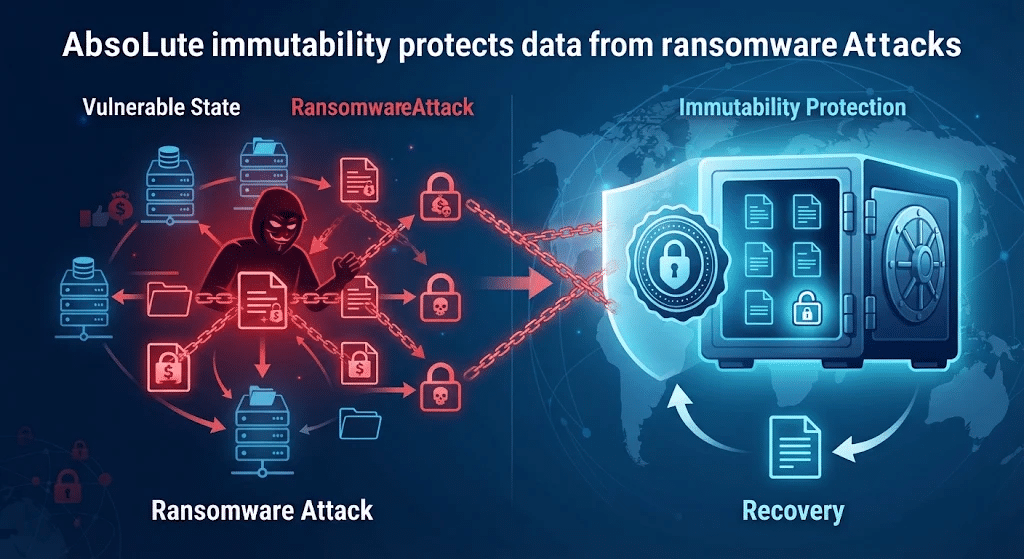
Das Prinzip der minimalen Berechtigungen, eine der Grundlagen von Zero Trust, beschränkt die Administratorrechte. Zero Access geht noch einen Schritt weiter, indem es Administratoren jegliche Möglichkeit nimmt, destruktive Aktionen durchzuführen. Dadurch werden Sicherungsdaten vor Angreifern mit Administratorrechten oder vor böswilligen Komplizen geschützt.
- Es setzt voraus, dass der Angreifer bereits über gültige Zugangsdaten verfügt. Das System ist so konzipiert, dass Zugangsdaten möglicherweise kompromittiert werden können; daher kann kein Benutzer, weder legitim noch böswillig, allein zerstörerische Aktionen durchführen. Richtlinienbasierte Unveränderlichkeit beruht auf der gegenteiligen Annahme.
- Es gibt keine Verzögerung zwischen Schreiben und Sperren. Dank Zero Time to Immutability sind Sicherungsdaten sofort nach dem Schreiben unveränderlich: keine Karenzzeit, keine Zwischenspeicherung und keine Hintergrundprozesse vor der Sperrung. Deduplizierungsgeräte und interne Sicherungskonfigurationen wenden die Unveränderlichkeit nachträglich an; währenddessen bleiben die Daten vollständig veränderbar und anfällig für Manipulationen.
- Es beseitigt die von Ransomware ausgenutzten Umgehungsmechanismen. Der Compliance-Modus stellt sicher, dass die Aufbewahrungsfrist von keinem Benutzer, auch nicht von Administratoren mit Administratorrechten, entfernt, verkürzt oder umgangen werden kann. Der Governance-Modus hingegen erlaubt es Benutzern mit Administratorrechten, die Aufbewahrungseinstellungen zu ändern oder zu löschen. Dadurch entsteht ein Single Point of Failure für Ransomware, da ein Angreifer mit Administratorrechten geschützte Daten löschen oder verändern kann.
- Es speichert intakte Wiederherstellungspunkte. Die Versionsverwaltung sorgt für mehrere unveränderliche Dateniterationen, sodass frühere Versionen nach einem Cyberangriff sicher untersucht werden können, um festzustellen, wann und wo die Infektion stattfand. So lassen sich intakte Versionen identifizieren, kompromittierte Versionen isolieren und jeder beliebige Zeitpunkt wiederherstellen.
- lässt sich nicht nur behaupten, sondern beweisen. Sie erfordert mehr als die Aussagen eines Anbieters: Sie muss unabhängig verifiziert werden, was nur möglich ist, wenn die Bewertungen auf offenen, branchenüblichen Protokollen basieren. 89 % der IT-Verantwortlichen sind der Ansicht, dass die Aussagen von Anbietern zur Unveränderlichkeit durch externe Audits oder Tests validiert werden sollten, doch nur 56 % nutzen tatsächlich externe Tests und Berichte [1].
Wenn als „unveränderlich“ geltende Daten von einem Backup- oder Speicheradministrator, einem Anbieter oder einem Angreifer überschrieben werden können, kann Ihre Speicherlösung nicht als absolut unveränderlich angesehen werden [2].
Object First: ein Backup-Speichersystem mit absoluter Unveränderlichkeit
Wenn Ransomware zuschlägt – denn die Frage ist nicht ob, sondern wann – hängt Ihre Zukunft von Ihrer Cybersicherheit ab. Object First ist Ihr ultimativer Schutz: Backup-Speicher mit absoluter Unveränderlichkeit, speziell für Veeam entwickelt.
Die auf Zero Trust basierende und von unabhängigen Dritten getestete und verifizierte Object First-Lösung erfordert keine Sicherheitsexpertise und skaliert mit Ihrem Unternehmen. Wenn Backup-Speicher für Veeam so sicher, einfach und leistungsstark ist, sind Sie und Ihr Unternehmen optimal gegen Ausfallsicherheit abgesichert.
David Bennett, CEO von Object First, erklärt: „Unternehmen können sich bei Ransomware-Angriffen keine Verzögerungen leisten: Ihre Einnahmen, ihr Ruf und ihre Arbeitsplätze stehen auf dem Spiel. Resilienz bedeutet nicht nur Datenschutz, sondern auch, wie schnell man Daten wiederherstellen kann, wenn es am wichtigsten ist. Object First bietet Veeam-Nutzern eine benutzerfreundliche, ransomwaresichere Lösung für eine schnellere Wiederherstellung und einfache Resilienz.“