Ransomware rammer backups i fire ud af fem angreb med det formål at fremtvinge en løsesum ved at ødelægge din evne til at gendanne data [1]. Standard uforanderlighed er ikke nok til fuldstændigt at eliminere denne risiko. Når angribere får gyldige administratoroplysninger, kan politikbaseret uforanderlighed omgås eller deaktiveres, og gendannelsespunkter bliver derefter lige så sårbare over for ransomware som de produktionsdata, de var beregnet til at beskytte.
83 % af organisationer har oplevet mindst ét ransomware-angreb inden for de seneste to år [1]. Intet system er uigennemtrængeligt, uanset hvor robust dets forsvar er. Derfor er det vigtigt at antage, at et brud vil forekomme, og at forberede sig på gendannelse. Organisationer, der er afhængige af standard uforanderlighed, risikerer at opdage denne sårbarhed for sent.
Nøglepunkter
- Ransomware rammer backups i 4 ud af 5 angreb. Politikbaseret uforanderlighed kan omgås af alle med administratorrettigheder, hvilket netop er det scenarie, som ransomware udnytter [1].
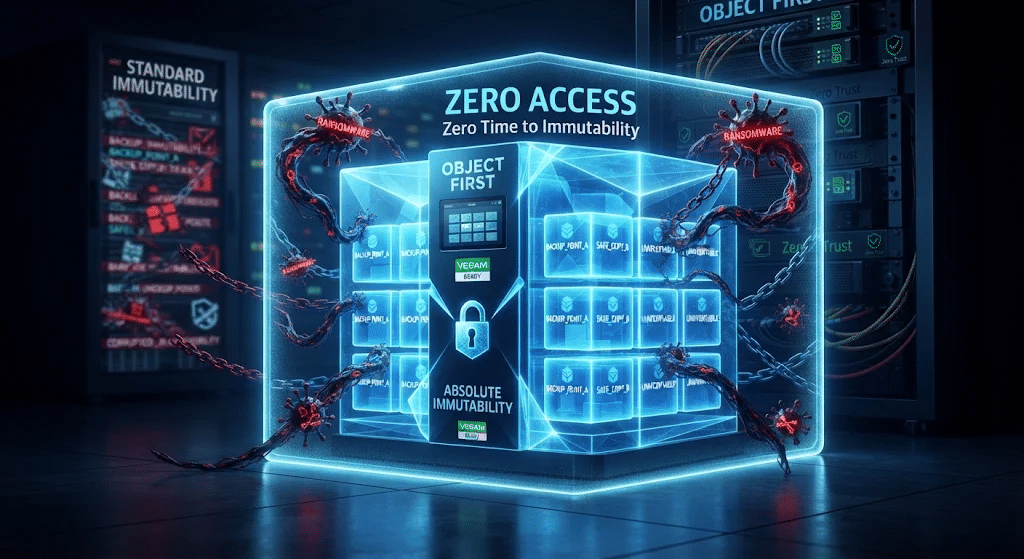
- Absolut uforanderlighed anvender nul adgangsprincippet på destruktive handlinger: ingen, ikke engang den mest privilegerede administrator eller en angriber, kan ændre eller slette backupdata.
- 76 % af organisationerne hævder at have uforanderlige sikkerhedsforanstaltninger, men blandt dem anerkender 83 %, at deres uforanderlighed er begrænset [1].
Hvad er uforanderlighed?
I sin enkleste definition betyder uforanderlighed, at data ikke kan ændres eller slettes, når de først er registreret, hvilket giver en sikker tilgang til beskyttelse af kritiske data. Denne definition tager dog ikke højde for kompleksiteten af implementeringen eller de skjulte undtagelser og sårbarheder, den kan indeholde. Derfor skal organisationer sikre, at de har absolut uforanderlighed.
Hvad er absolut uforanderlighed?
Absolut uforanderlighed betyder nul adgang til destruktive handlinger. Ingen, ikke engang den mest privilegerede administrator eller en angriber, der fuldstændigt har kompromitteret systemet, kan ændre eller slette backupdata. Det er fundamentalt baseret på en "antage brud"-logik: selvom dine legitimationsoplysninger bliver stjålet, din infrastruktur bliver kompromitteret, eller en kollega bliver ondsindet, forbliver dine backupdata urørlige.
Hvorfor understrege dette punkt? Fordi ikke alle løsninger, der hævder at være uforanderlige, faktisk er det. Object First introducerede konceptet om absolut uforanderlighed for klart at adskille sig fra svagere, politikbaserede beskyttelser, som stadig kan omgås under visse betingelser [2].
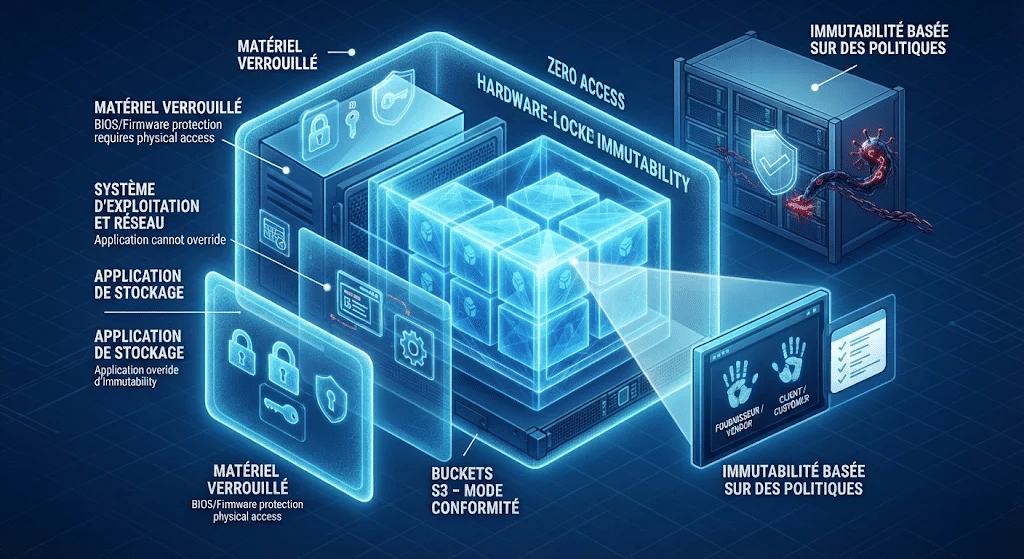
Dette nul-adgangsprincip for destruktive handlinger skal verificeres uafhængigt af tredjeparts sikkerhedstest. Det gælder for alle lag af den uforanderlige storage-, inklusive hardwaren, som er låst af leverandøren af enheden og ikke kan ændres af administratoren.
- S3 Buckets: I compliance-tilstand kan data ikke ændres eller slettes uden undtagelse.
- Lagringsapplikation: Adgang på administratorniveau er begrænset; konfigurationen kan ikke tilsidesætte datas uforanderlighed.
- Operativsystem: root-adgang er fuldstændig blokeret.
- Hardware/BIOS: Enhver firmwareændring kræver fysisk adgang. Udstyret er låst af leverandøren og kan ikke ændres eksternt.
- Kun forhåndsgodkendte vedligeholdelsesprocedurer relateret til lagringsapplikationen og operativsystemet er tilladt, med en otte-øjet gennemgang i særlige tilfælde: to personer på leverandørsiden og to på kundesiden skal alle godkende dem.
Hvordan absolut uforanderlighed beskytter mod ransomware
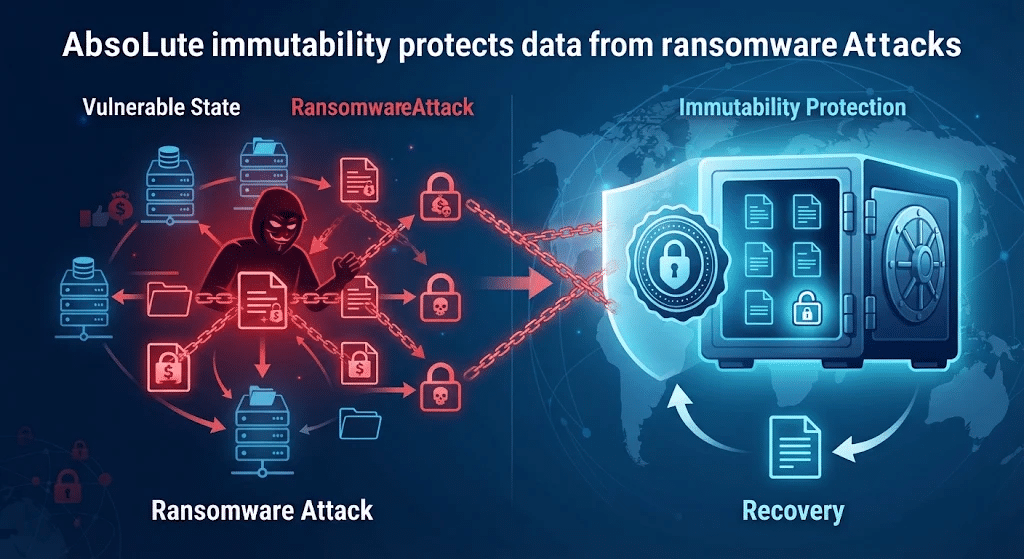
Princippet om mindst mulig privilegium, et af fundamenterne for Zero Trust, begrænser administratorrettigheder. Zero Access går videre ved at fjerne enhver administrators evne til at udføre destruktive handlinger og dermed beskytte backupdata mod angribere med administratorrettigheder eller ondsindede samarbejdspartnere.
- Det antager, at angriberen allerede besidder gyldige legitimationsoplysninger. Systemet er designet med den forståelse, at legitimationsoplysninger i sidste ende kan blive kompromitteret: derfor kan ingen bruger, hverken legitim eller ondsindet, udføre destruktive handlinger alene. Politikbaseret uforanderlighed hviler på den modsatte antagelse.
- Den efterlader ingen pause mellem skrivning og låsning. Med Zero Time to Immutability er backupdata uforanderlige, så snart de er skrevet: ingen respitperiode, ingen mellemliggende transitzone og ingen baggrundsopgaver, der skal køres, før låsen aktiveres. Deduplikeringsapparater og interne backupkonfigurationer anvender uforanderlighed efterfølgende; i dette interval forbliver dataene fuldt modificerbare og modtagelige for ændringer.
- Det eliminerer de løsninger, som ransomware er rettet mod. Compliance-tilstand sikrer, at opbevaring ikke kan fjernes, forkortes eller omgås af nogen bruger, inklusive privilegerede administratorer. Governance-tilstand giver privilegerede brugere mulighed for at ændre eller slette opbevaringsindstillinger, hvilket skaber et enkelt fejlpunkt for ransomware, da en angriber med administratoradgang kan slette eller ændre beskyttede data.
- Det bevarer sunde gendannelsespunkter. Versionsstyring vedligeholder flere uforanderlige iterationer af data, og tidligere versioner kan sikkert undersøges efter et cyberangreb for at bestemme, hvornår og hvor infektionen opstod. Det er derefter muligt at identificere sunde versioner, isolere kompromitterede versioner og gendanne når som helst.
- Det kan bevises, ikke bare hævdes. Absolut uforanderlighed kræver mere end en leverandørs påstande: det skal verificeres uafhængigt, hvilket kun er muligt, hvis vurderingerne er baseret på åbne, branchestandardprotokoller. 89 % af IT-ledere mener, at påstande om leverandørers uforanderlighed bør valideres af tredjepartsrevisioner eller -test, men kun 56 % bruger faktisk tredjepartstest og -rapportering [1].
Hvis "uforanderlige" data kan overskrives af en backup- eller lageradministrator, leverandør eller angriber, kan din lagerløsning ikke betragtes som absolut uforanderlig [2].
Object First: et backup-lagringssystem med absolut uforanderlighed
Når ransomware rammer – for spørgsmålet er ikke om, men hvornår – afhænger din fremtid af din cyberrobusthed. Object First er dit ultimative forsvar: backuplagring med absolut uforanderlighed, designet specifikt til Veeam.
Object First er bygget på Zero Trust, testet og verificeret af tredjeparter, kræver ingen sikkerhedsekspertise og skalerer med din virksomhed. Når backuplagring til Veeam er så sikker, enkel og kraftfuld, er du og din organisation simpelthen robuste.
David Bennett, administrerende direktør for Object First, udtaler: "Organisationer har ikke råd til forsinkelser, når ransomware rammer: deres omsætning, omdømme og job står på spil. Modstandsdygtighed handler ikke kun om at beskytte data; det handler om, hvor hurtigt du kan gendanne, når det betyder mest. Object First tilbyder Veeam-brugere en brugervenlig, ransomware-sikker løsning til hurtigere gendannelse og enkel modstandsdygtighed."